Sicherheit
Sicherheit, ehrlich erklärt.
Wer eine Plattform mit Zugriff auf alle Geräte mietet, muss wissen, wer was sehen und tun kann. Hier steht es – auch da, wo es unbequem ist.
Mandantentrennung
Die Daten jedes Kunden sind in der Datenbank getrennt – durch Zeilensicherheit auf Datenbankebene, zusätzlich zur Prüfung in der Anwendung. Zugänge eines Unternehmens sehen ausschließlich die Daten dieses Unternehmens; Zugriffe auf fremde Kunden enden wie bei einem Kunden, den es nicht gibt.
Als IT-Dienstleister verwalten Sie mehrere eigene Kunden in Ihrem Bereich. Kunden-Administratoren und Kunden-Lesebenutzer sehen nur ihr eigenes Unternehmen.
Was Sat-iTec als Betreiber sieht
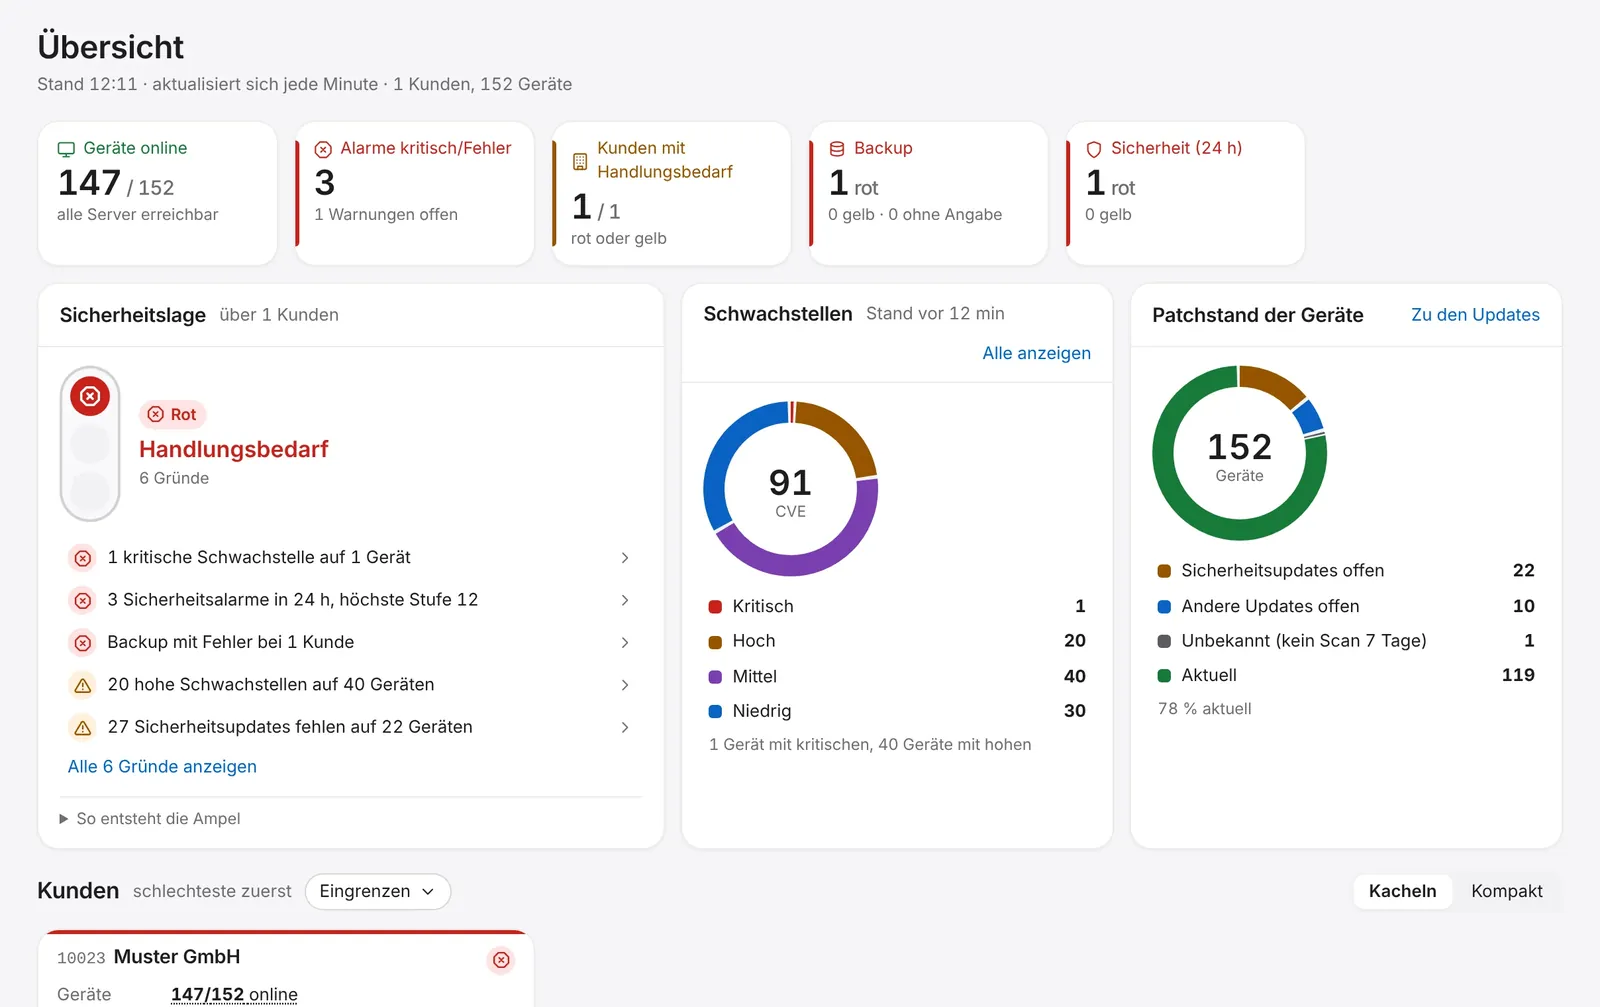
Im Leitstand: Wir nehmen keine Einsicht in Ihren Bereich und sehen nur einen Verwaltungseintrag – Name, Anzahl der Geräte, aktiv oder gesperrt. Ihre Geräte, Alarme, Dokumentation und Aufträge erscheinen in unserer Übersicht nicht.
Technisch: Wir betreiben die Server, die Datenbank und die Sicherungen. Auf dieser Ebene hätten unsere Administratoren grundsätzlich Zugriff – das lässt sich bei keinem gehosteten Dienst vermeiden. Dafür gelten der Vertrag zur Auftragsverarbeitung und die technischen und organisatorischen Maßnahmen: administrative Zugriffe nur mit persönlichem Schlüssel, Verpflichtung auf Vertraulichkeit, manipulationsgeschütztes Protokoll.
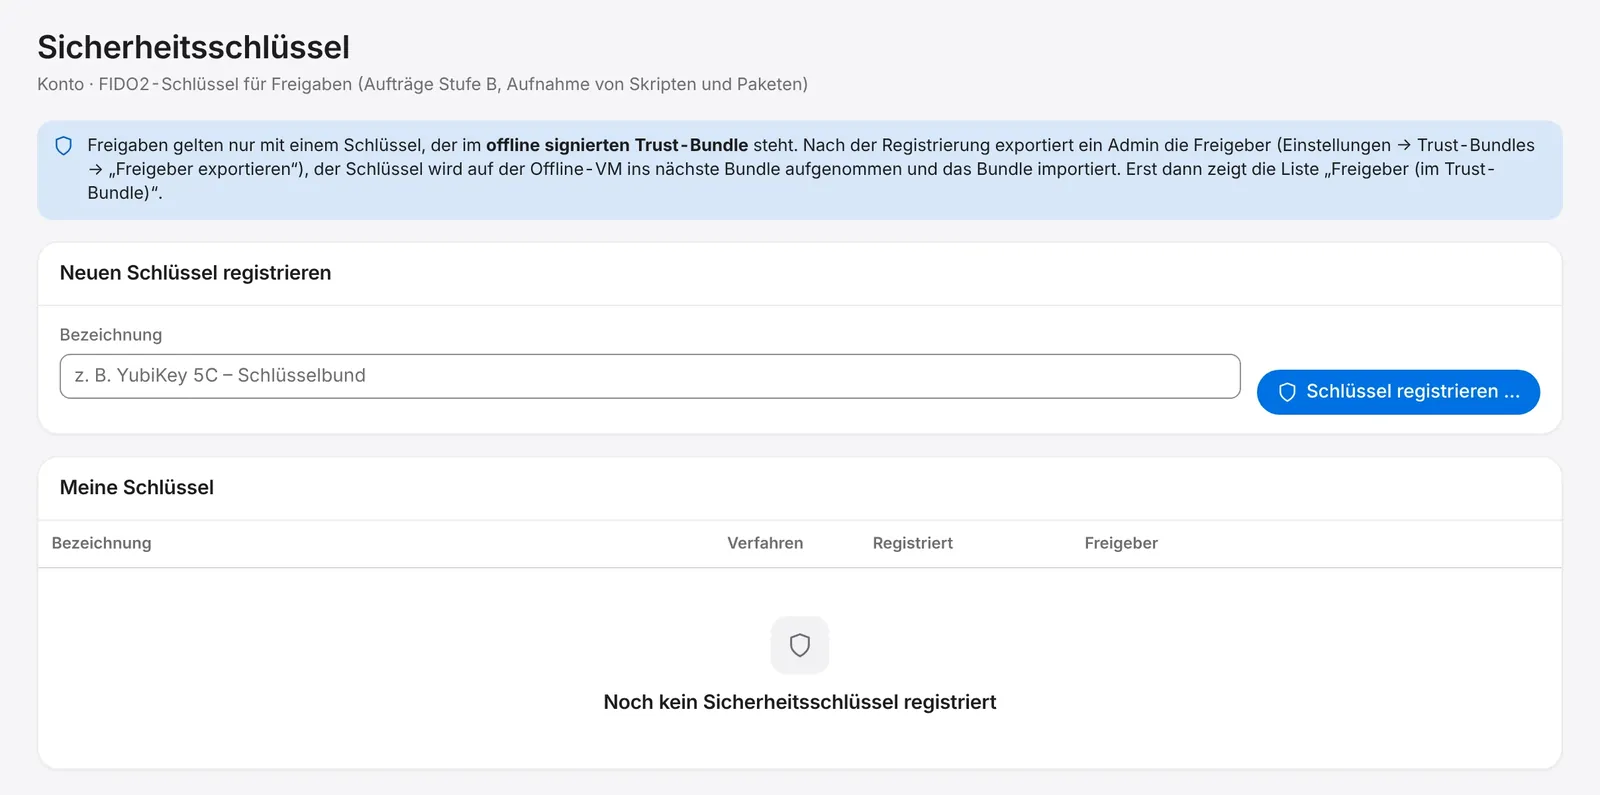
Freigaben: Sat-iTec gibt in Ihrem Bereich nichts frei und hat keinen Notfallzugang. Freigaben erteilen nur Ihre Administratoren mit ihrem eigenen Sicherheitsschlüssel oder Passkey. Richten Sie deshalb einen Ersatz ein.
Freigaben und signierte Aufträge
- Jeder Auftrag an ein Gerät wird im Rechenzentrum digital signiert. Der Agent führt nur gültig signierte Aufträge aus, die genau für dieses Gerät ausgestellt wurden.
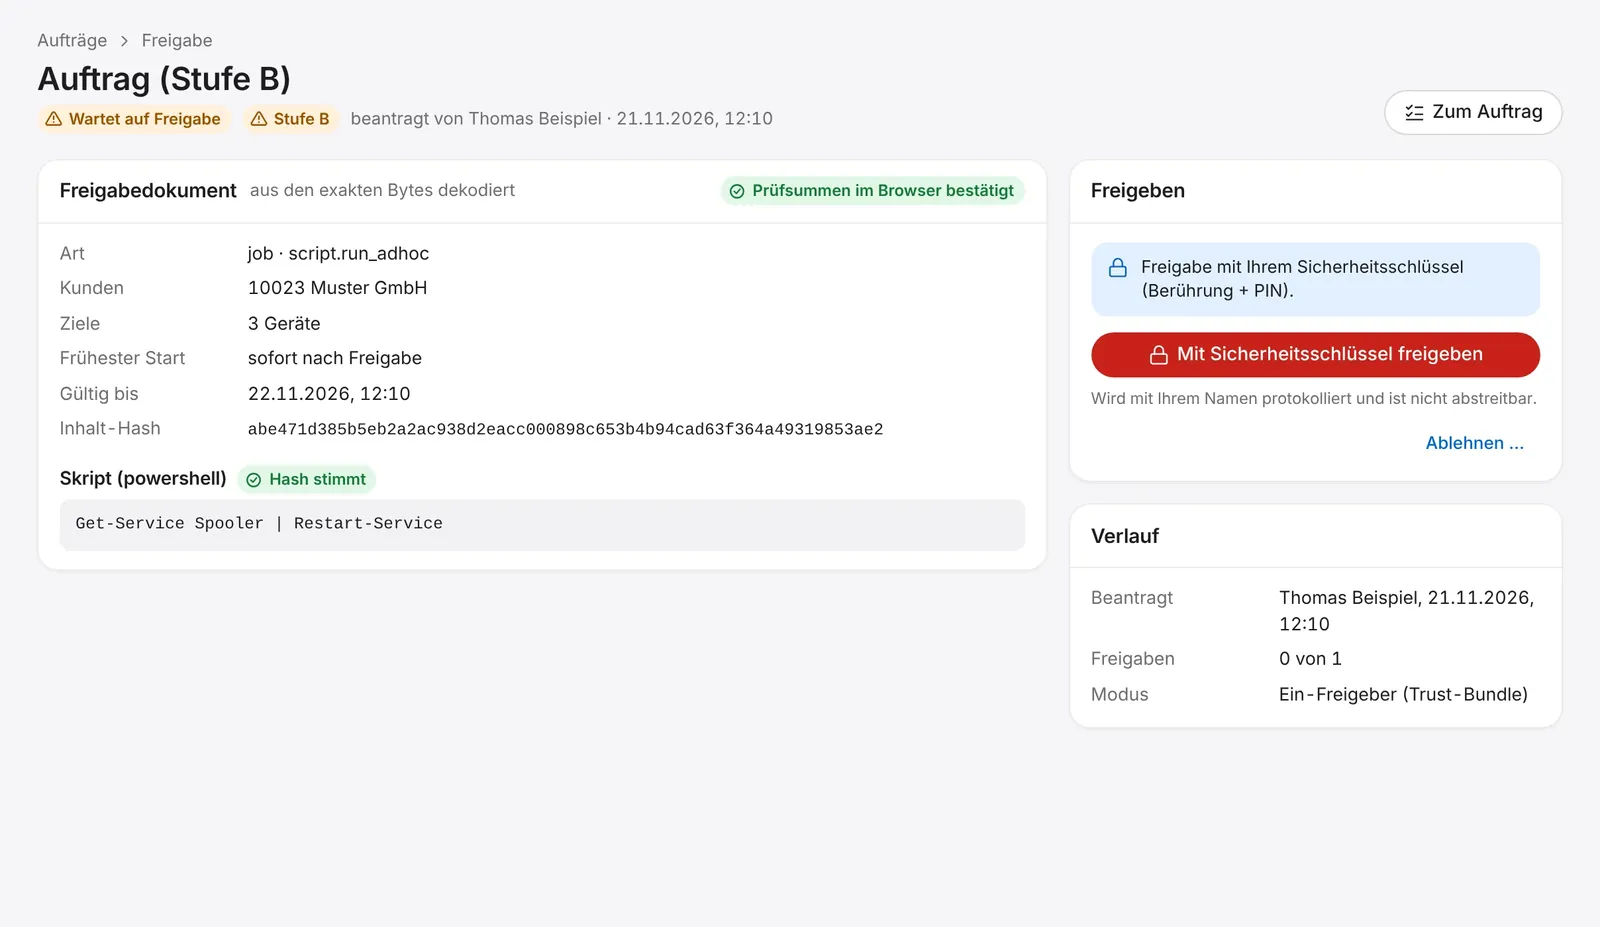
- Eingriffe mit erhöhtem Risiko – frei formulierte Skripte, Verteilung von Software, Massenvorgänge – brauchen eine Freigabe mit Sicherheitsschlüssel oder Passkey (WebAuthn).
- Freigegeben wird ein Freigabedokument mit Zielen, Gültigkeit und Prüfsumme des Inhalts. Der Browser prüft die Prüfsummen vor der Freigabe.
- Freigaben gelten nur mit einem Schlüssel aus dem offline signierten Vertrauensverzeichnis Ihres Bereichs – nicht nebenbei in der Oberfläche eingetragen.
- Software Dritter wird nur verteilt, wenn sie vom Hersteller gültig signiert ist und nach einer Wartefrist aufgenommen wurde.
Hoheit über Ihre Geräte
Sie können auf Ihren Geräten einzelne Funktionen selbst sperren – unter Windows über die Registrierung oder per Gruppenrichtlinie, unter Linux über eine lokale Datei: etwa Fernwartung, Skripte, Softwareverteilung, Netzwerk-Erkennung und das Auslesen des Verzeichnisdienstes, dazu Zeiten ohne Neustart. Diese lokalen Einstellungen haben immer Vorrang und lassen sich aus dem Rechenzentrum nicht übersteuern.
Nicht erhoben werden: Dateiinhalte und Dateilisten aus Benutzerordnern, E-Mails, Browserdaten, Bildschirmfotos und -aufzeichnungen, Tastatureingaben, Zwischenablage, Kennwörter und vollständige Produktschlüssel.
Anmeldung und Zugang
- Anmeldung mit Kennwort und eigenem Passkey. Einladungen sind persönlich, Kennwörter verschicken wir nie per E-Mail.
- Die Weboberfläche ist nur aus deutschen IP-Adressbereichen erreichbar. Arbeiten Sie aus anderen Ländern, sprechen Sie uns vorher an.
- Vorgeschaltete Web-Anwendungs-Firewall, Begrenzung der Anmeldeversuche, automatische Sperre auffälliger Adressen.
- Sitzungen enden nach 30 Minuten ohne Aktivität und spätestens nach 10 Stunden.
- Agent und Rechenzentrum sprechen ausschließlich verschlüsselt (TLS 1.3) mit gegenseitiger Zertifikatsprüfung; jedes Gerät hat ein eigenes, einzeln sperrbares Zertifikat.
- Der Agent wird von Sat-iTec selbst entwickelt. Updates des Agenten sind kryptografisch signiert, werden vor der Installation geprüft und in Ringen verteilt, mit automatischem Stopp bei Rückfällen.
Betrieb und Auftragsverarbeitung
Die Server stehen in einem verschlossenen Rack in einem Rechenzentrum in Augsburg, dessen Betreiber nach ISO/IEC 27001 zertifiziert ist. Zertifiziert ist der Rechenzentrumsbetreiber, nicht Sat-iTec. Der Betreiber des Rechenzentrums stellt nur Stellfläche, Strom, Klimatisierung und Netzanbindung bereit und hat keinen Zugriff auf die Systeme. Die Datenbank wird täglich gesichert.
Die administrative Betreuung der Plattform erfolgt durch Sat-iTec in Kempten und durch die Schwestergesellschaft Sat-iTec AB in Schweden (EU), die im Vertrag zur Auftragsverarbeitung als Unterauftragsverarbeiter genannt ist. Eine Übermittlung in Drittländer findet nicht statt.
Den Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO mit Beschreibung der Verarbeitung, Speicherfristen und technischen und organisatorischen Maßnahmen finden Sie im Leitstand unter „Verträge & Datenschutz“. Nach Vertragsende können Sie Ihre Daten 30 Tage lang exportieren; danach werden sie gelöscht. Mehr zur Auftragsverarbeitung
Sicherheitslücke gefunden?
Bitte melden Sie sie vertraulich an support@sat-itec.de. Die Kontaktangaben stehen auch maschinenlesbar in der security.txt.
Selbst ansehen statt lesen.
14 Tage testen, kostenlos und unverbindlich. Schreiben Sie uns, wir richten Ihnen den Zugang ein.
Kostenlos und unverbindlich: 14 Tage ab Ihrer ersten Anmeldung. Der Test endet von selbst und geht nicht automatisch in einen bezahlten Vertrag über. Nur für Unternehmen. Hinweise zum Datenschutz: Datenschutzerklärung, Abschnitt „Testzugang“.