Funktionen
Was der Leitstand kann.
Alles hier Beschriebene ist heute im Leitstand nutzbar. Was noch in Arbeit ist, steht am Ende unter „In Vorbereitung“.
- Leitstand & CISO-Ampel
- Geräte & Inventar
- Überwachung ohne Agent
- Patch-Management
- Patch-Automatik
- Schwachstellen (CVE)
- SIEM
- Softwareverteilung
- Software-Aktualisierungen
- Softwaresuche
- Skripte & Freigaben
- Netzwerk-Erkennung
- Netzkarte & Netz-Inventar
- IT-Dokumentation & BSI-Übersicht
- IT-Notfallplan
- Berichte
- Fernwartung
- Backup-Überwachung
- Agent & Agent-Updates
- Rollen & Kundensicht
- In Vorbereitung
Leitstand & CISO-Ampel
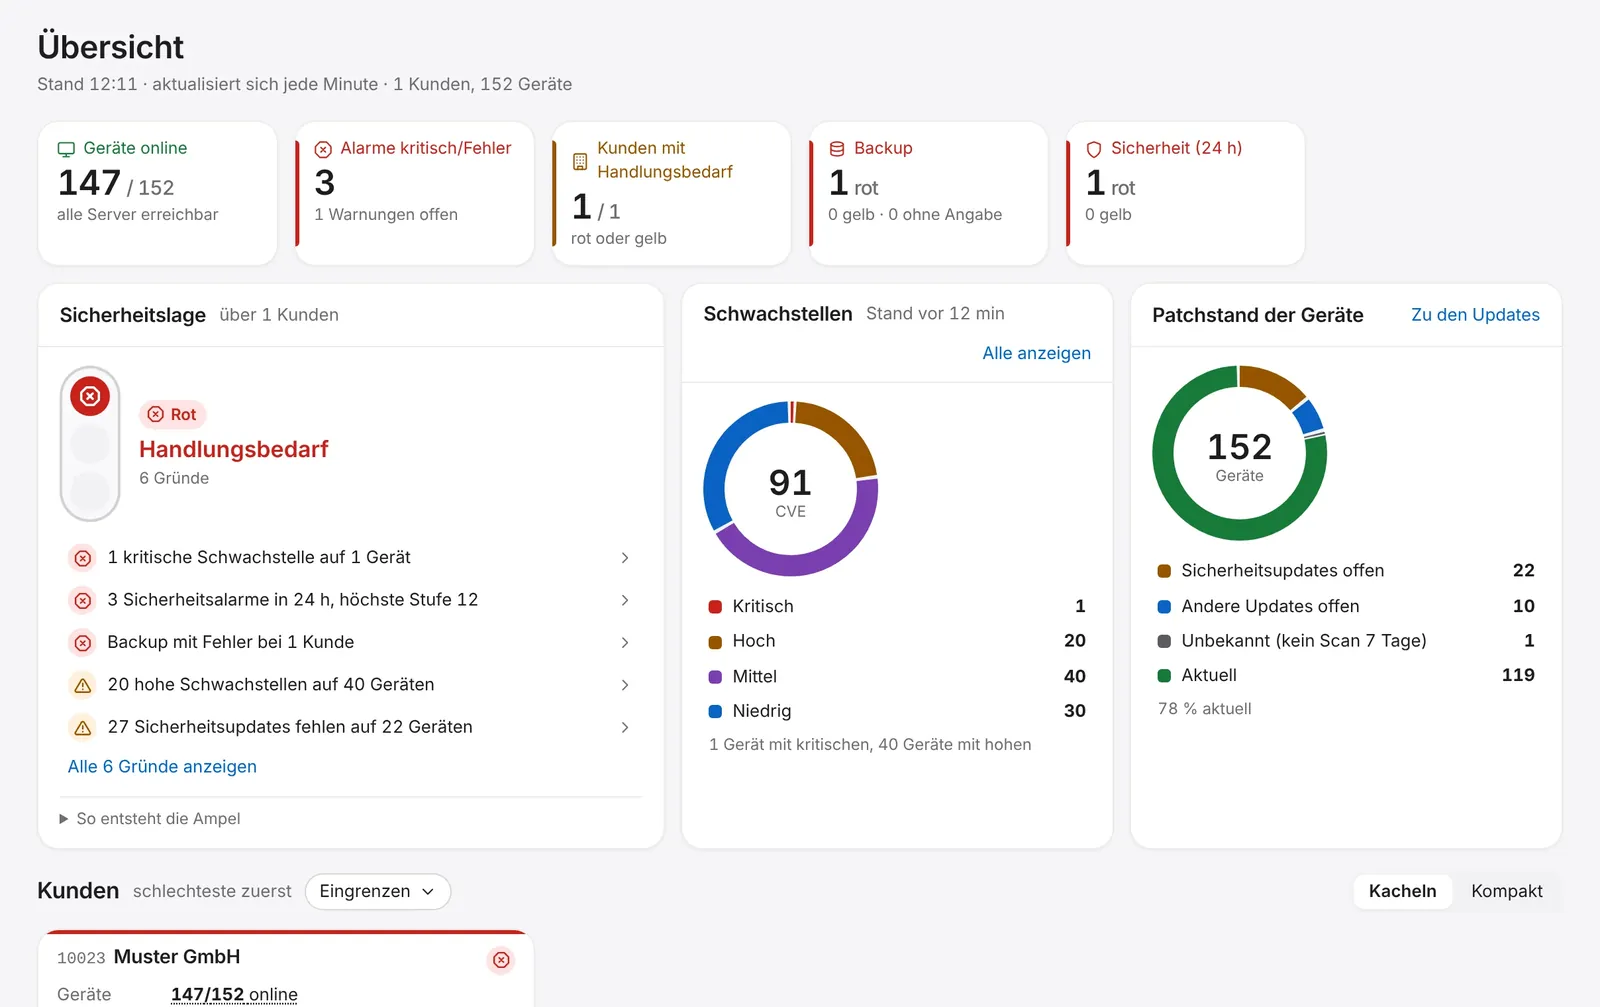
Auf einen Blick: wo es brennt – und warum.
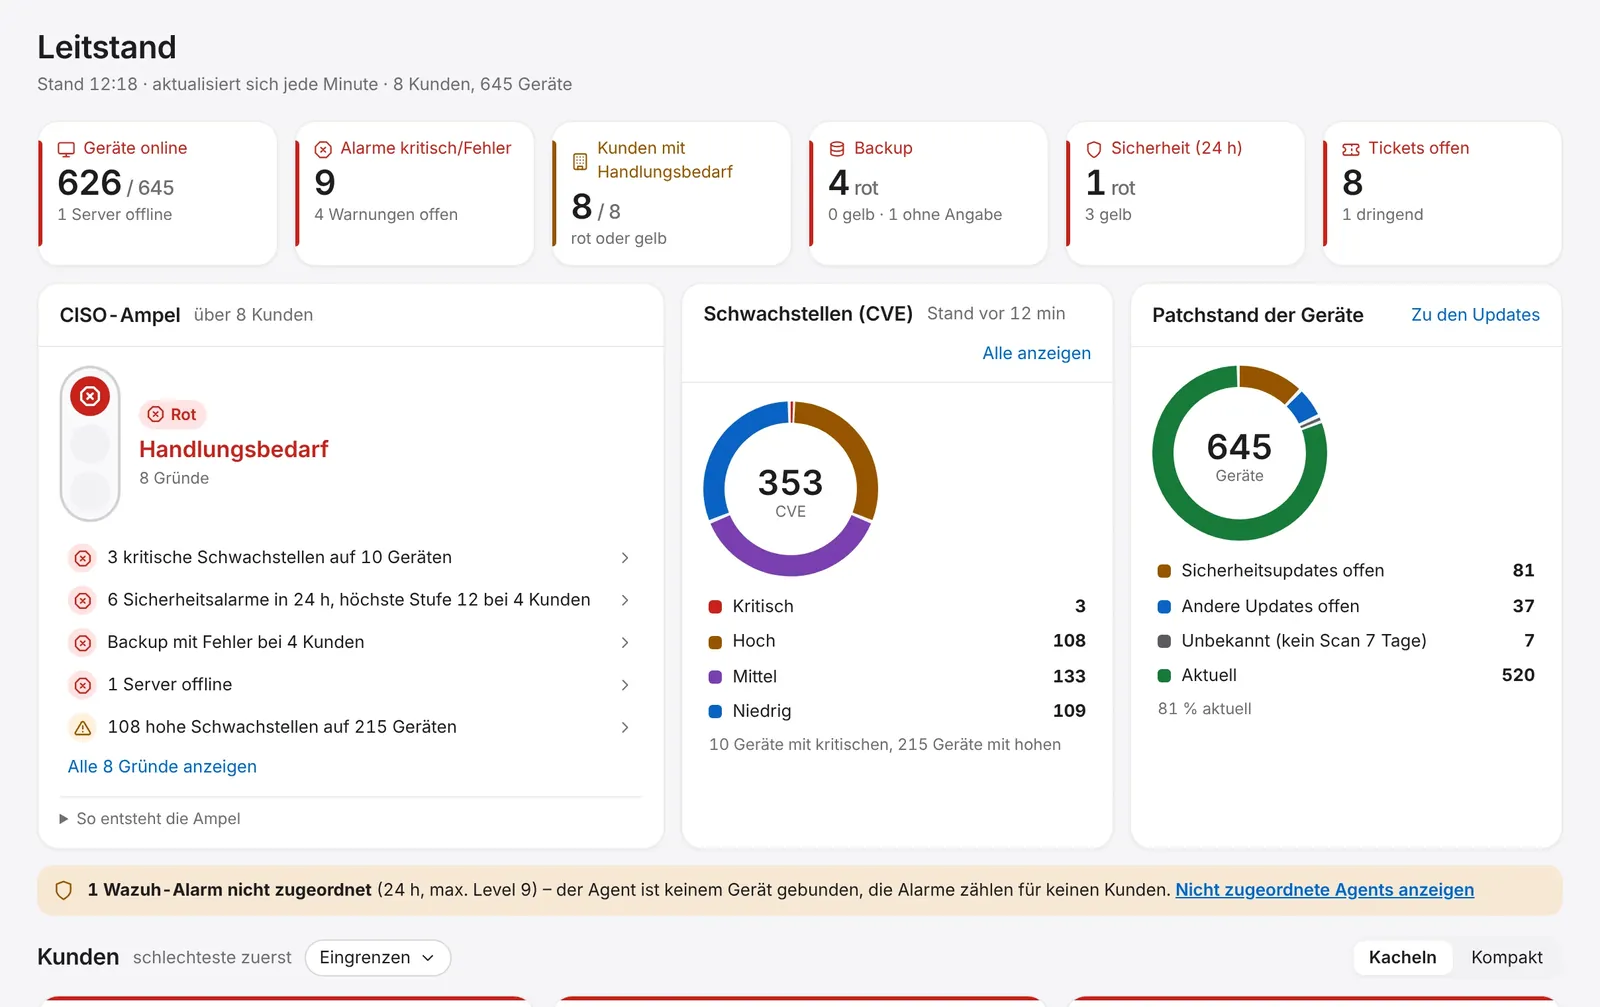
Kennzahlen zu Geräten, Alarmen, Backup und Sicherheit über alle Kunden. Die CISO-Ampel nennt ihre Gründe gleich mit, die Kunden stehen nach Zustand sortiert, der schlechteste zuerst.
- Ampel gesamt und je Kunde, mit „So entsteht die Ampel“
- Ringe für Schwachstellen (CVE) und Patchstand
- Aktualisiert sich jede Minute
Geräte & Inventar
Jedes Gerät mit Zustand, Inventar und Alarmen.
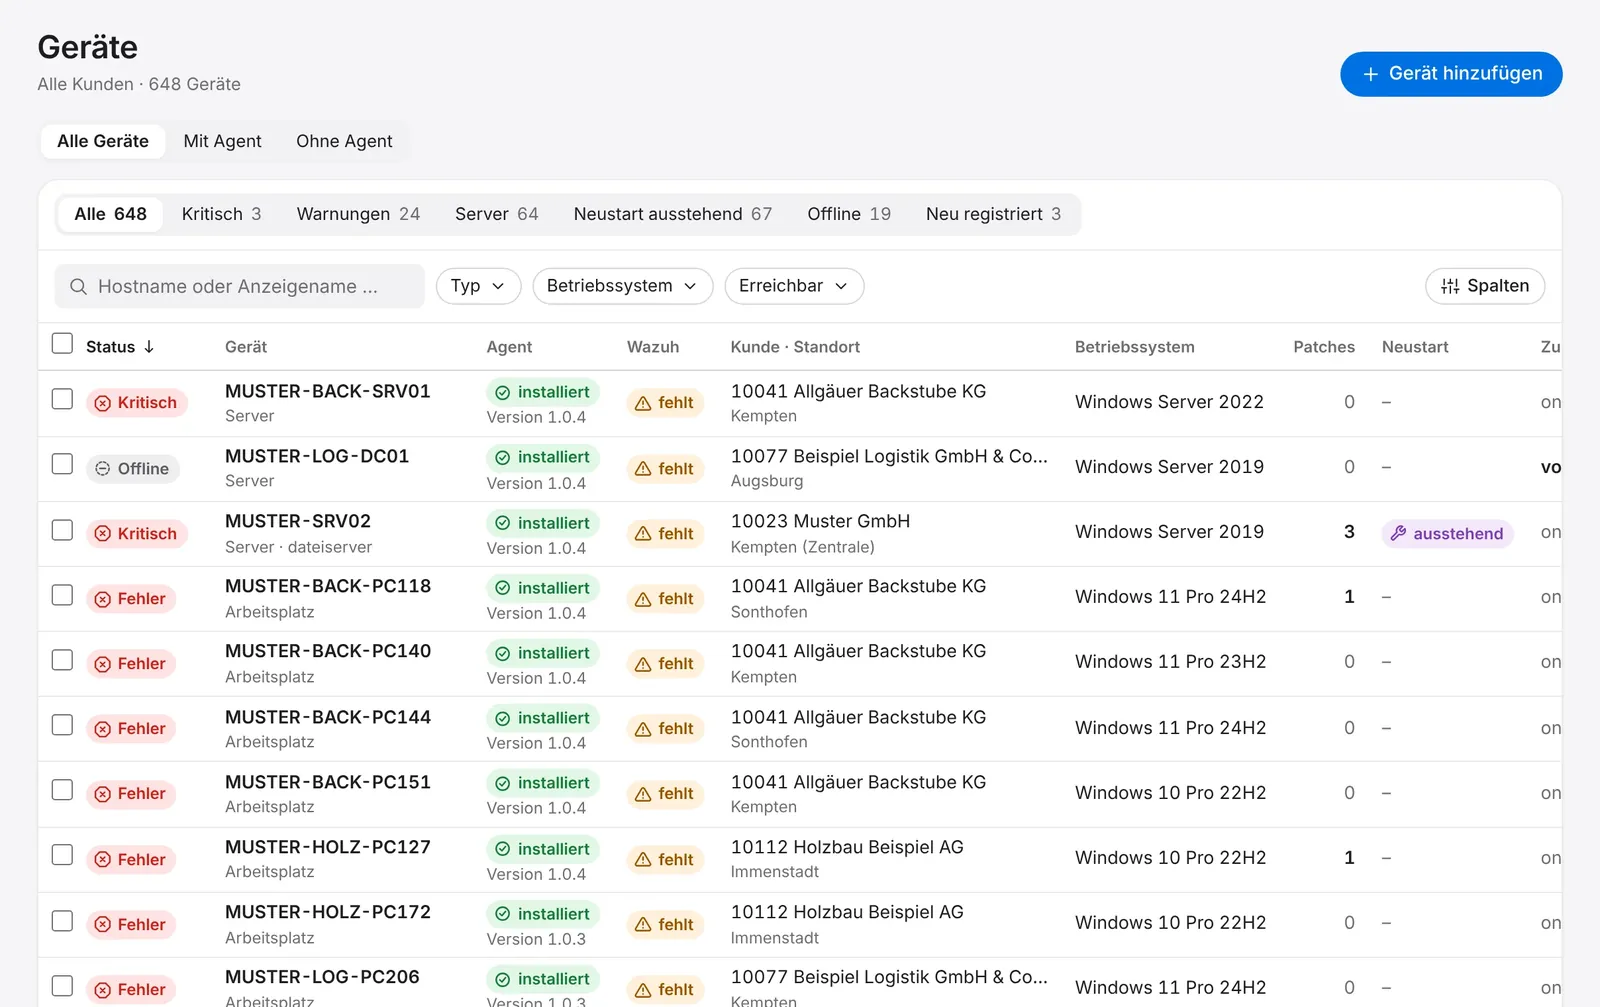
Ein Agent auf jedem Windows- und Linux-Gerät meldet Hardware, Software, Dienste und Messwerte. Checks lösen Alarme aus, die Sie quittieren oder stummschalten.
- Inventar: Hersteller, Modell, Seriennummer, CPU, RAM, Datenträger, Netzwerk, Software, Dienste
- „Inventar jetzt erfassen“ am Gerät
- Filter: kritisch, Warnungen, Neustart ausstehend, offline, neu registriert
- Gruppen und Tags, statisch oder als Regel
- Neue Geräte erst nach Bestätigung im Leitstand
Überwachung ohne Agent
Auch Firewall, Switch und Drucker im Blick.
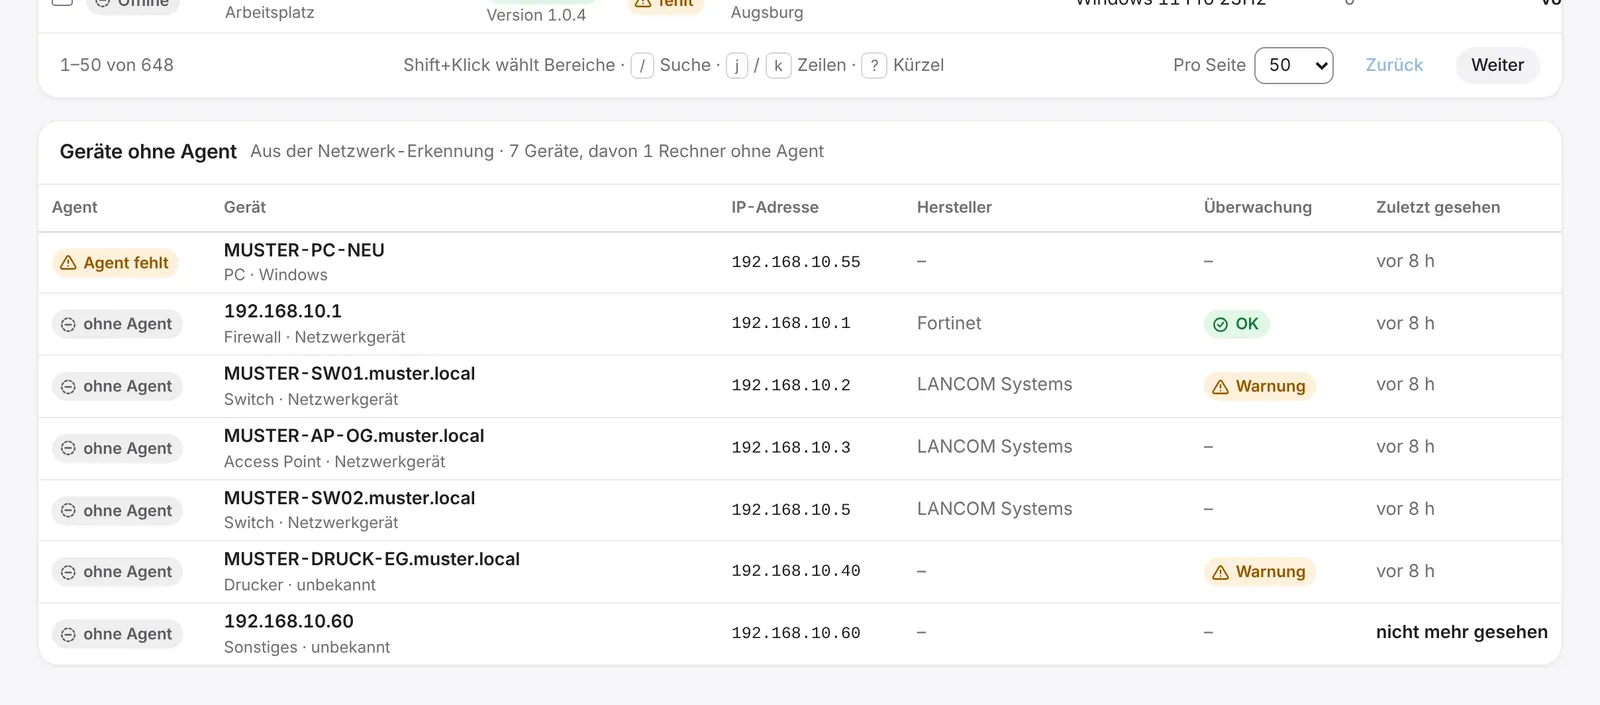
Die Sonde des Standorts überwacht Netzwerkgeräte mit, auf denen kein Agent laufen kann. Rechner, auf denen der Agent noch fehlt, sind als „Agent fehlt“ markiert.
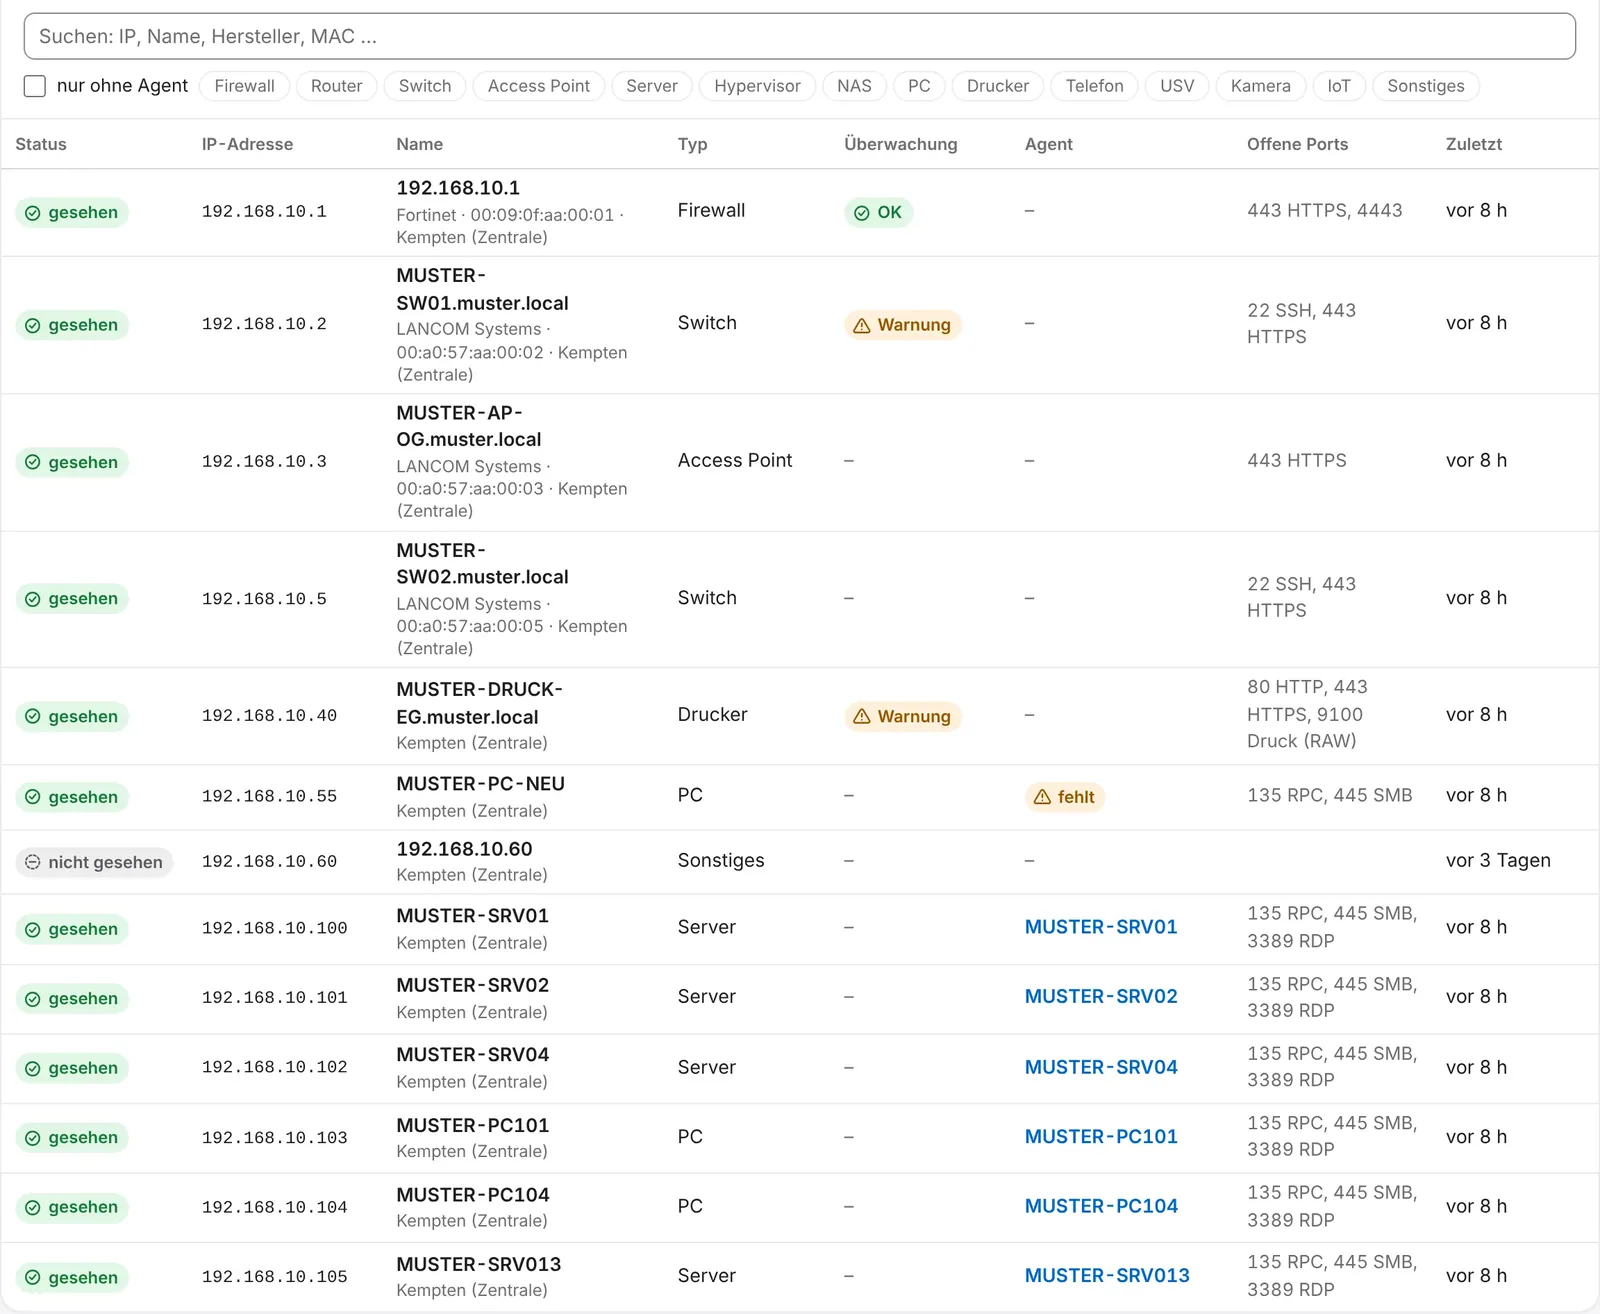
- Zustand OK oder Warnung je Netzwerkgerät, direkt in der Geräteliste
- Hersteller und letzter Kontakt
- Firewall, Switch, Access Point, Drucker, USV
Patch-Management
Windows Update, winget, apt und dnf.
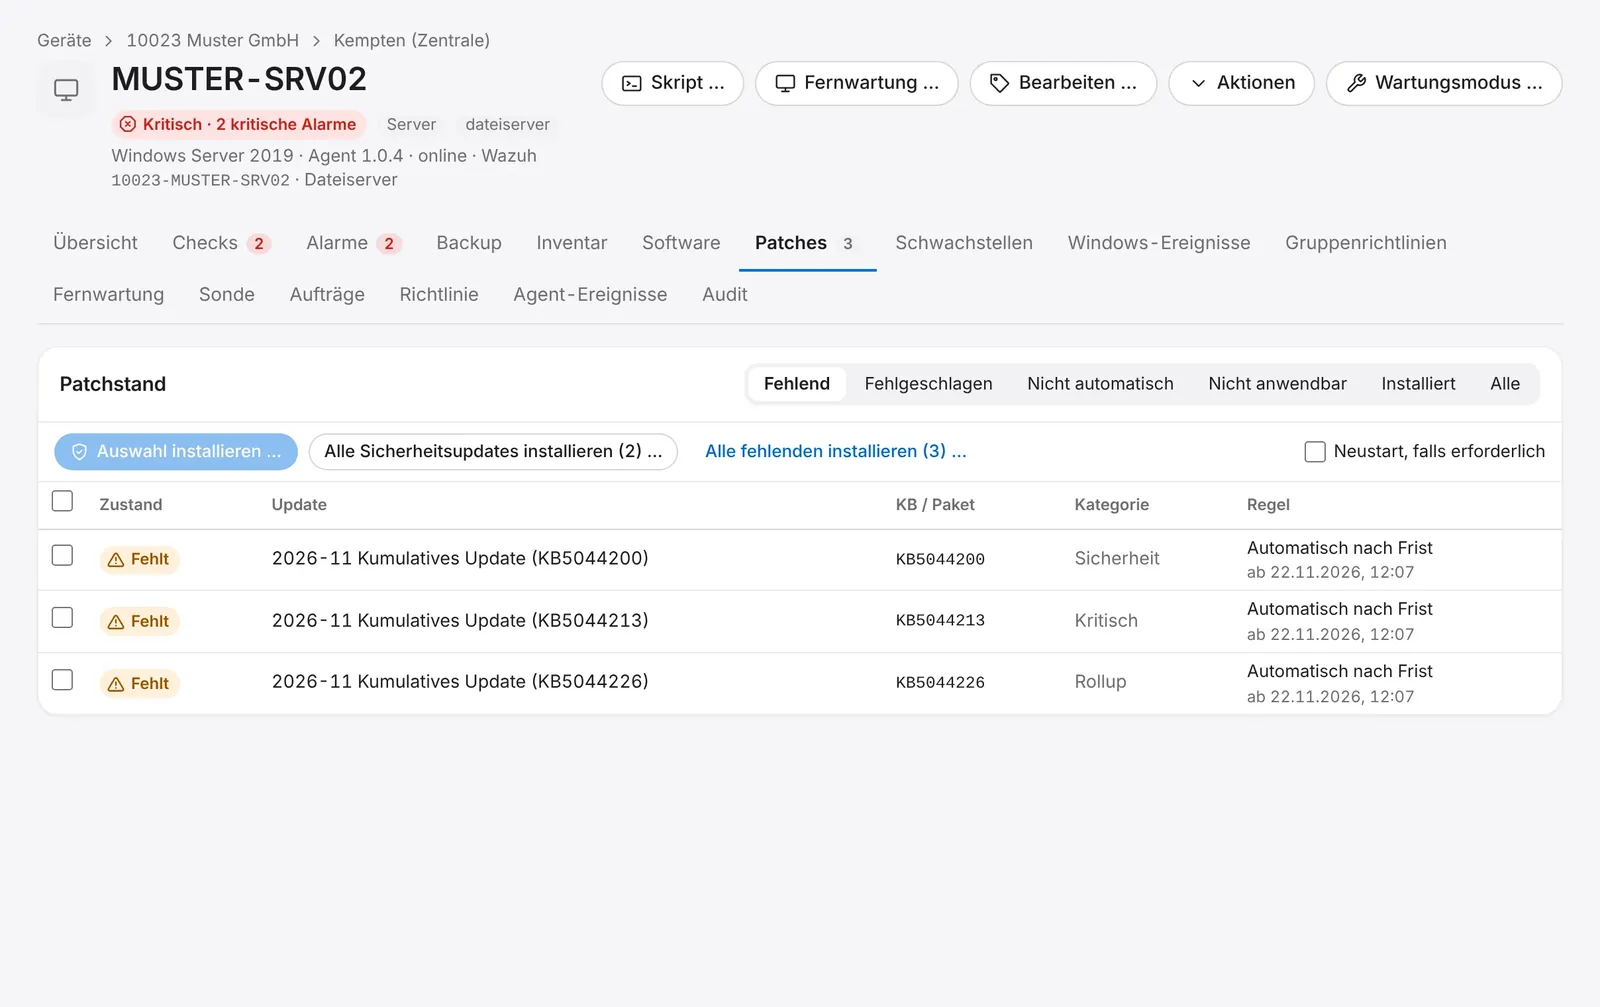
Je Gerät sehen Sie, welche Updates fehlen, welche fehlgeschlagen sind und nach welcher Regel sie freigegeben werden. Fehlercodes stehen in Klartext.
- Freigeben, ablehnen, zurückstellen; automatische Freigabe nach Frist
- Patch-Lauf für bis zu 10 Geräte oder „Jetzt installieren“ am Gerät
- Neustart nur, wenn angekreuzt und von der Richtlinie erlaubt
- Die lokale Sperrzeit des Geräts wird schon vor dem Lauf geprüft
- Patch-Konformität je Kunde
Patch-Automatik
Nachts, in Wellen, mit Notbremse.
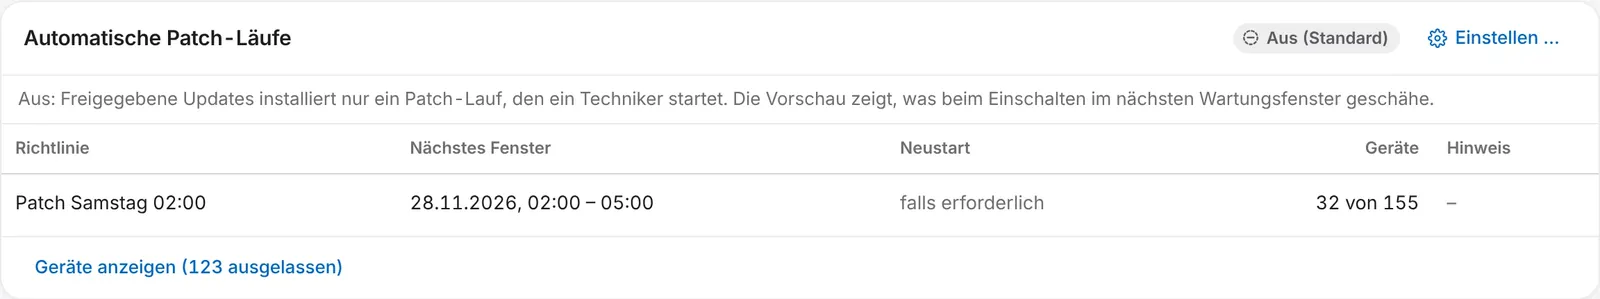
Je Kunde lassen sich automatische Patch-Läufe einschalten. Freigegebene Updates installieren sich dann im Wartungsfenster: erst Arbeitsplätze, dann Server, zuletzt Domänencontroller und Hypervisoren.
- Stopp nach dem ersten Fehler
- Vorschau: welche Geräte im nächsten Fenster dran sind und warum andere ausgelassen werden
- Nie montags bis freitags von 7 bis 17 Uhr, winget-Pakete nie automatisch
- Standard: aus – Sie schalten es bewusst ein
Schwachstellen (CVE)
Lücken finden und mit einem Klick schließen.
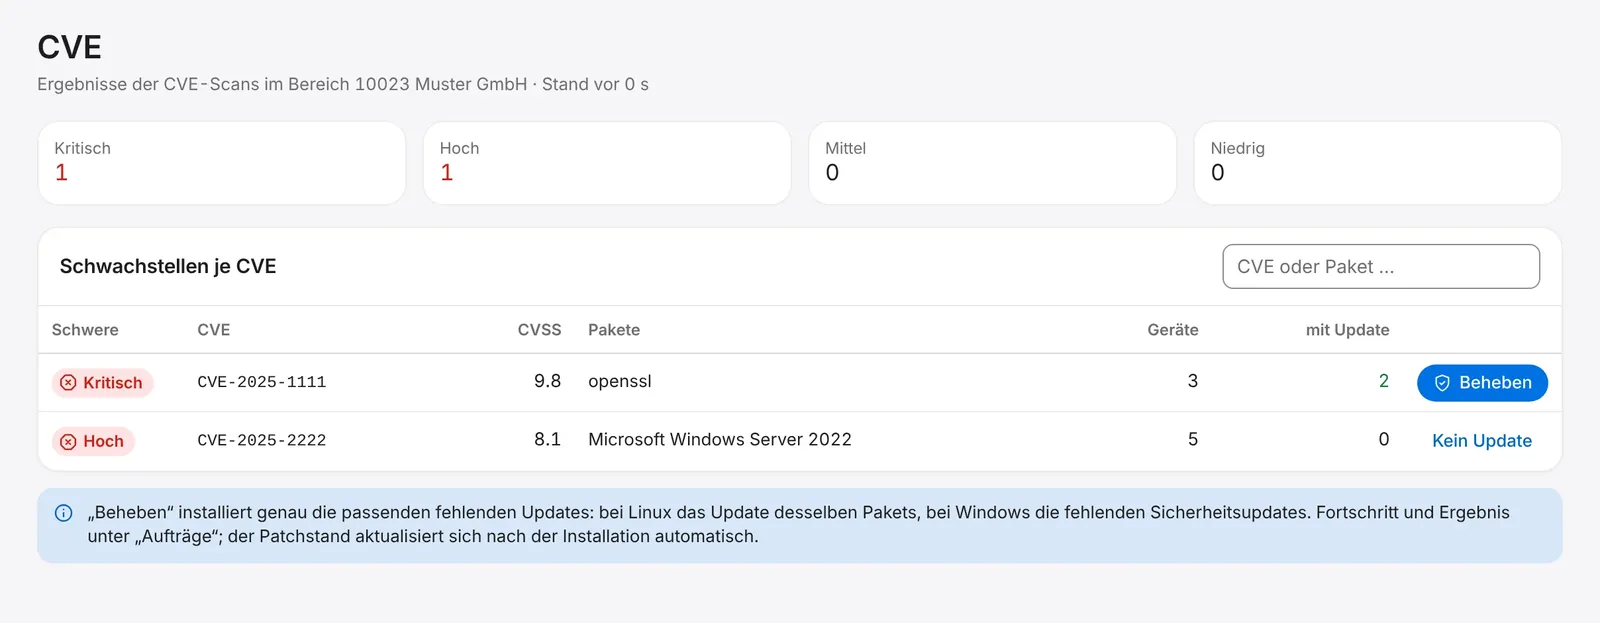
Die Schwachstellen aller Geräte aus Wazuh nach Schwere, mit CVSS-Wert, betroffenen Paketen und Geräten. „Beheben“ installiert genau die passenden fehlenden Updates.
- Zähler kritisch, hoch, mittel, niedrig
- „Beheben“ über passende Updates
- Ehrlich: „Kein Update“, wo es keins gibt
- Der Patchstand aktualisiert sich nach der Installation von selbst
SIEM
Sicherheitslage statt Meldungsflut.
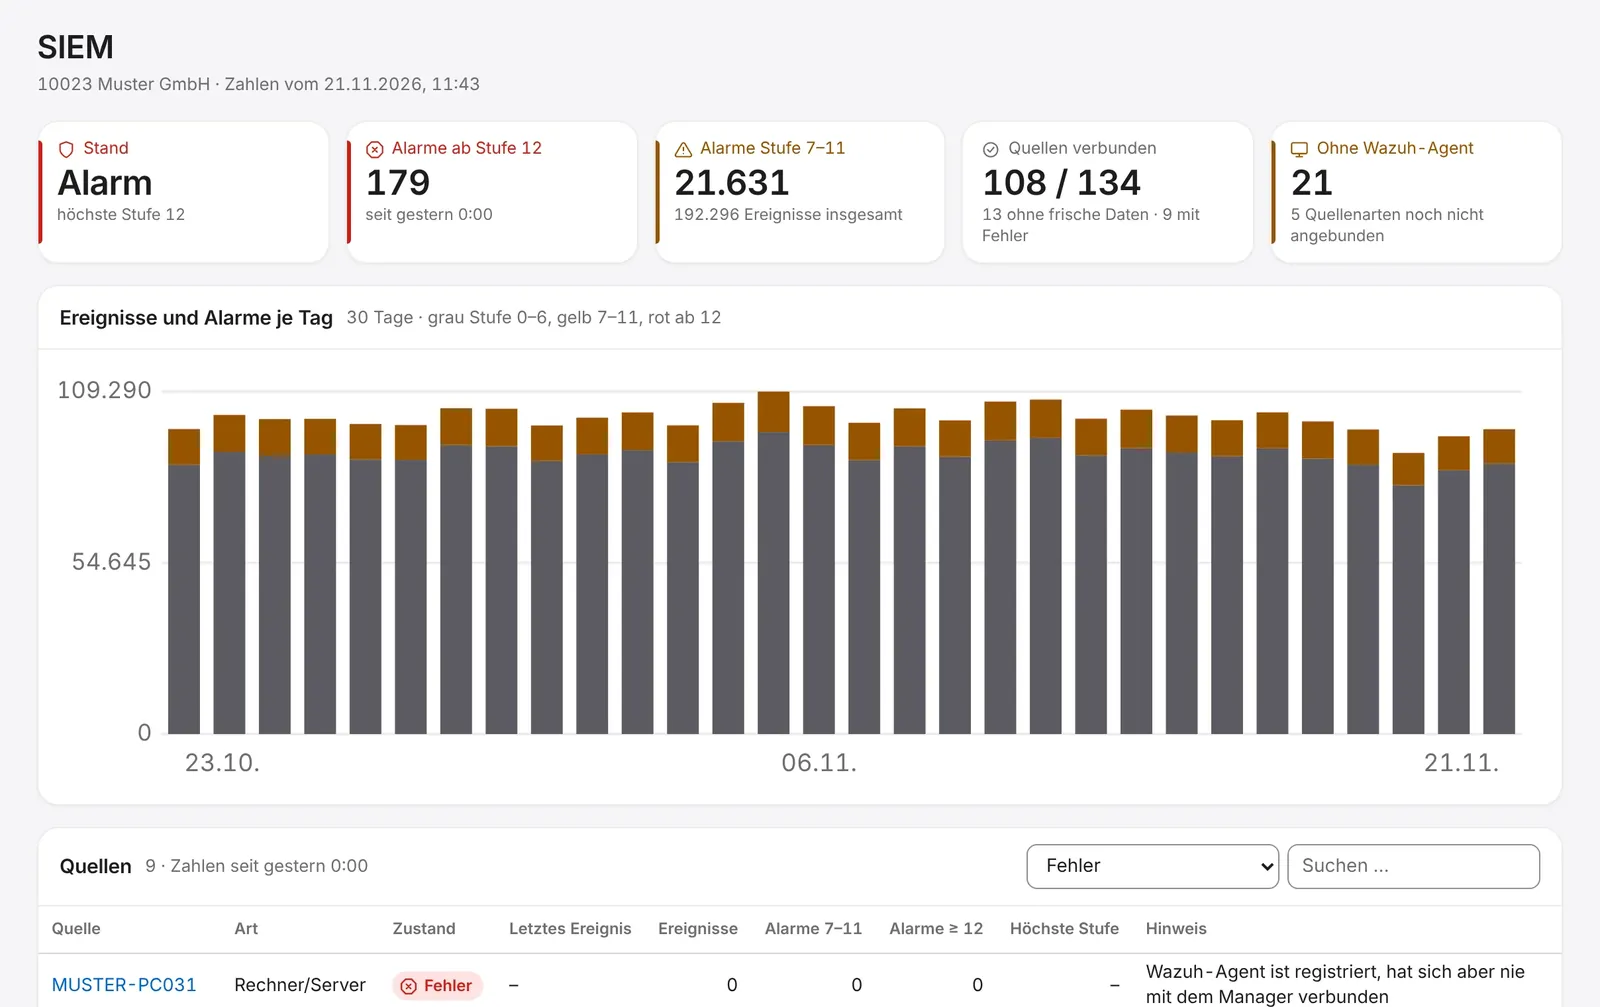
Je Kunde zeigt das SIEM die verbundenen Quellen mit Zustand, Ereignisse und Alarme je Tag und die häufigsten Regeln. Der Wazuh-Agent wird mit dem Agent eingerichtet.
- Alarme nach Stufe, Verlauf über 30 Tage
- Quellen mit Zustand und Hinweis
- Kunden-Administratoren sehen ihr Unternehmen lesend, nur Kennzahlen
Kein 24/7-Dienst. Der Leitstand zeigt die Lage, reagieren müssen Sie selbst. Weitere Quellen wie Firewalls, Switche, NAS und Microsoft 365 sind in Vorbereitung.
Softwareverteilung
Nur signierte Pakete, nur nach Prüfung.
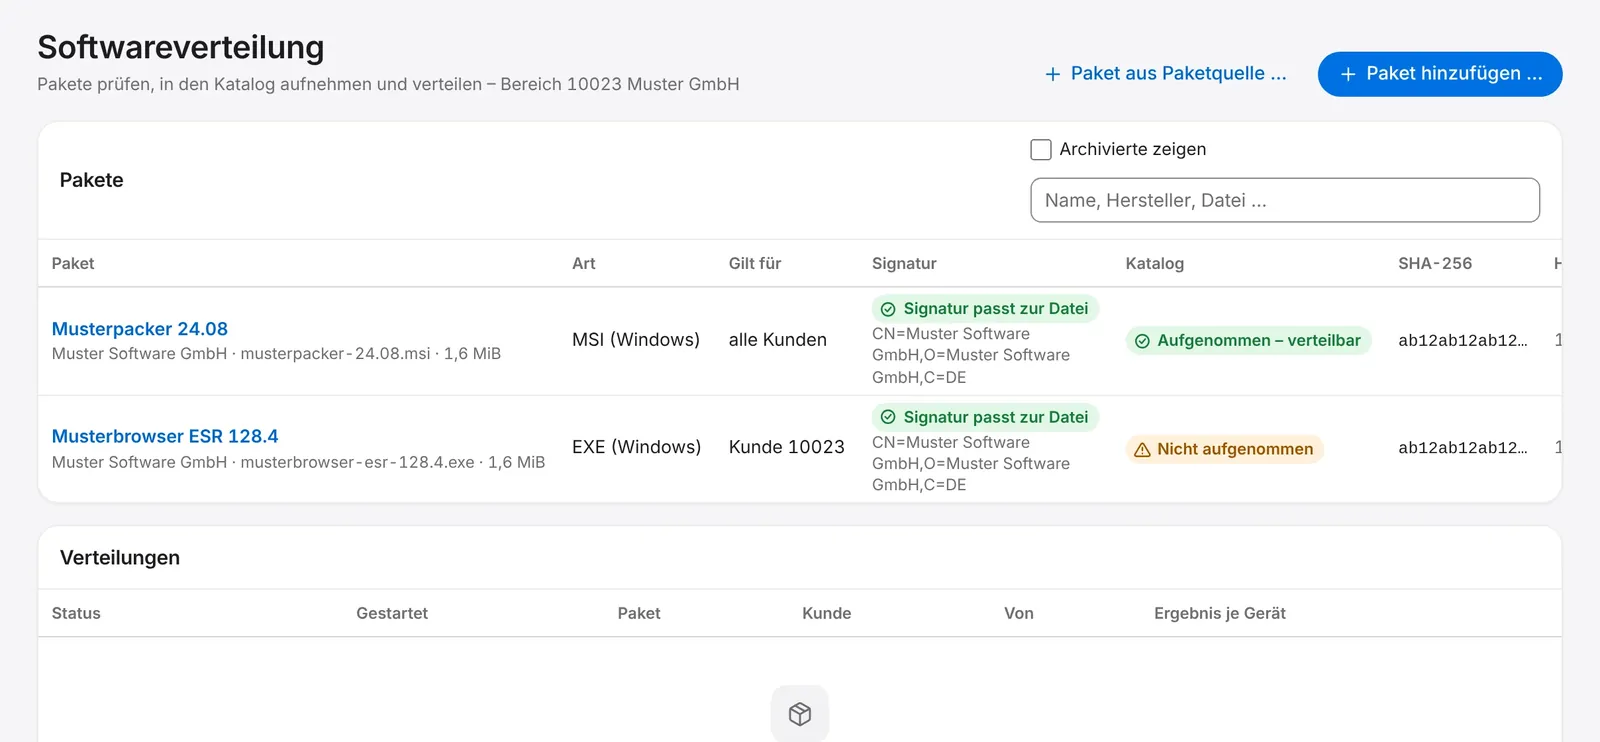
MSI- und EXE-Pakete kommen erst nach Prüfung von SHA-256 und Signaturgeber in den Katalog, freigegeben mit Sicherheitsschlüssel und einer Wartefrist. Pakete aus winget, apt und dnf installiert der Agent in genau der freigegebenen Version.
- Ergebnis je Gerät: installiert, war schon da, fehlgeschlagen (mit Exitcode), ausgelassen (mit Grund)
- Deinstallation nur mit Schlüssel-Freigabe und Erlaubnis der lokalen Richtlinie (Standard: aus)
- Eigene Installer je Kunde möglich
Software-Aktualisierungen
Veraltete Drittsoftware auf Knopfdruck aktuell.
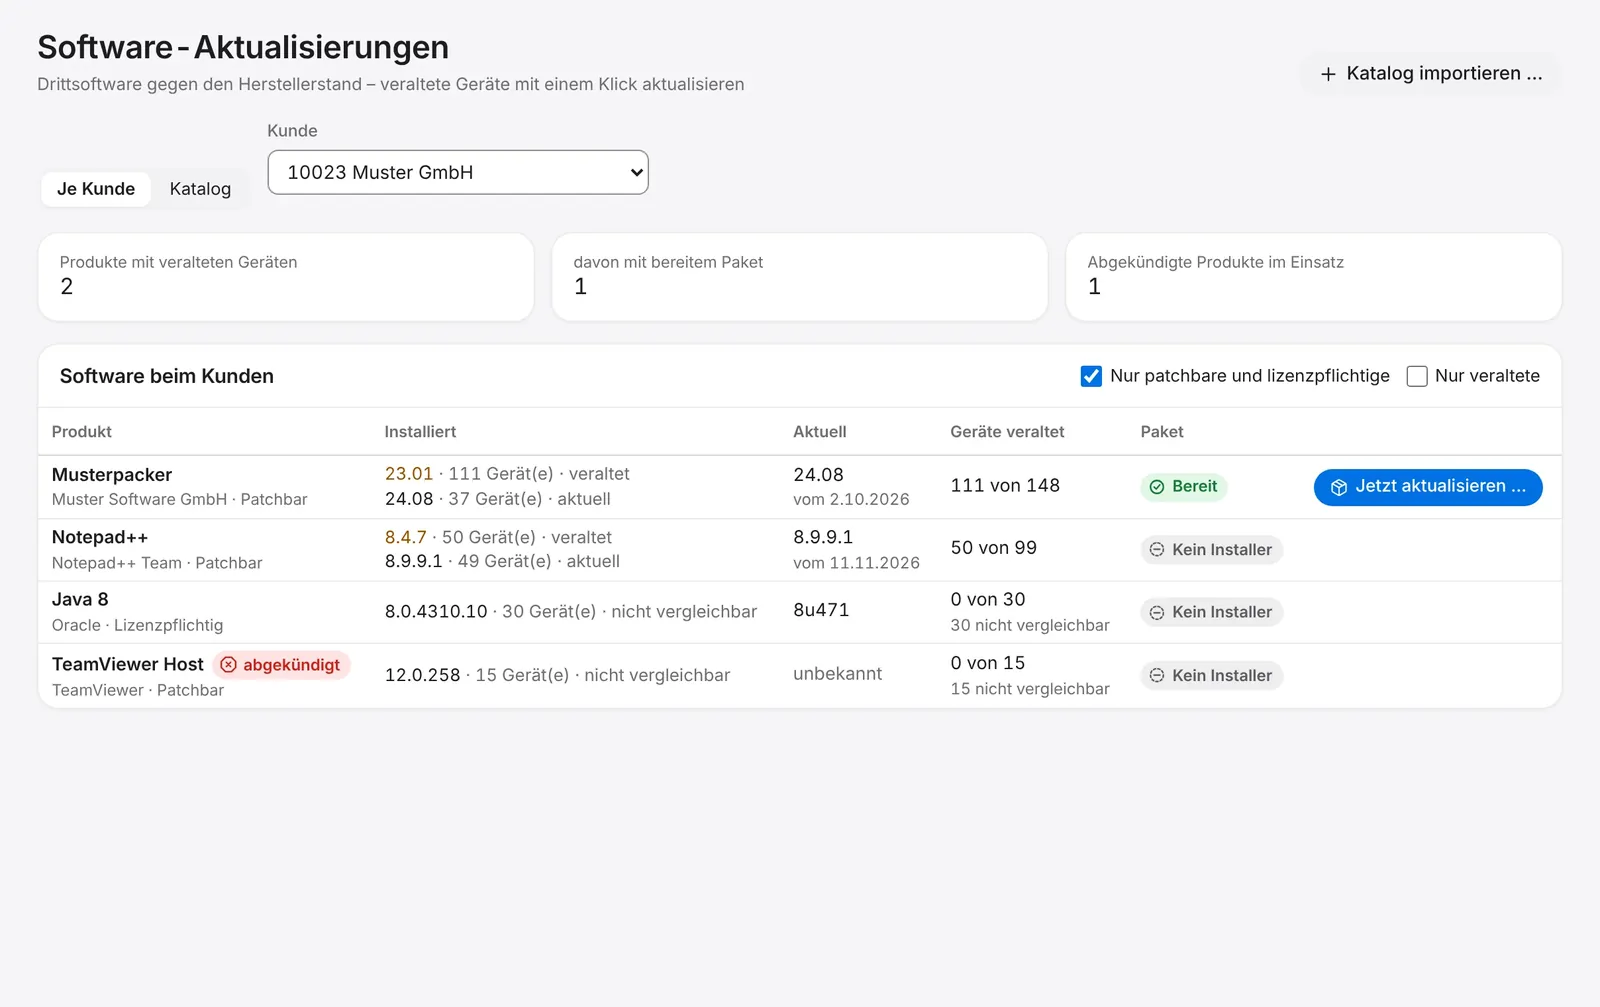
Installierte Drittsoftware wird gegen den Herstellerstand verglichen. Je Produkt sehen Sie, wie viele Geräte veraltet sind, ob ein Paket bereitsteht und ob es abgekündigt ist.
- Veraltet oder aktuell je Version
- Abgekündigte Produkte markiert
- „Jetzt aktualisieren“ startet die Verteilung
Softwaresuche
In Sekunden wissen, wo ein Programm installiert ist.
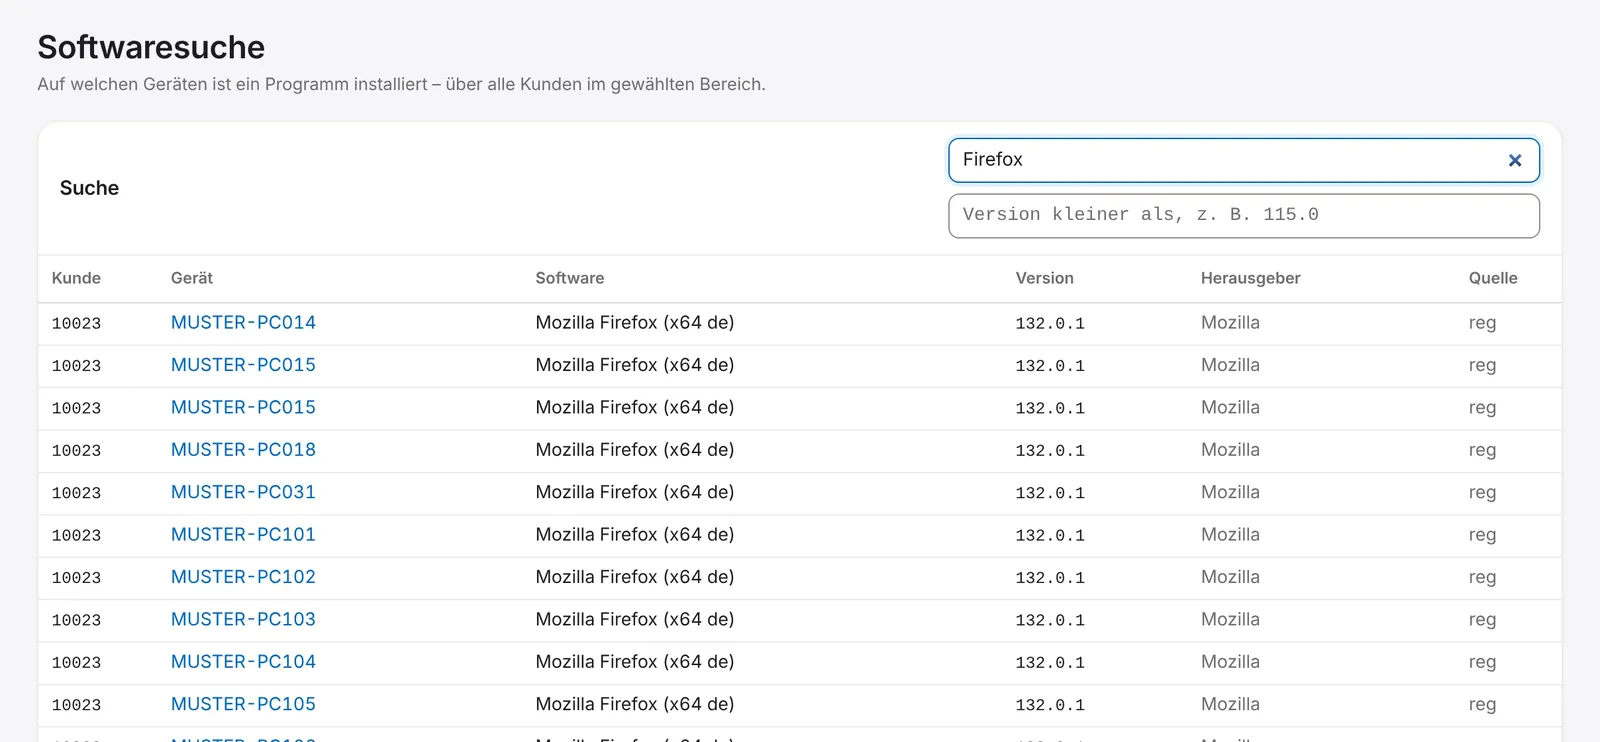
Suche nach Name oder Herausgeber über alle Kunden Ihres Bereichs – auf Wunsch nur Versionen kleiner als eine bestimmte, etwa nach einer Sicherheitsmeldung.
- Treffer mit Kunde, Gerät, Version und Quelle
- Ein Klick führt zum Gerät
- Auch für Kunden-Administratoren, im eigenen Unternehmen
Skripte & Freigaben
Riskantes geht nur mit Schlüssel.
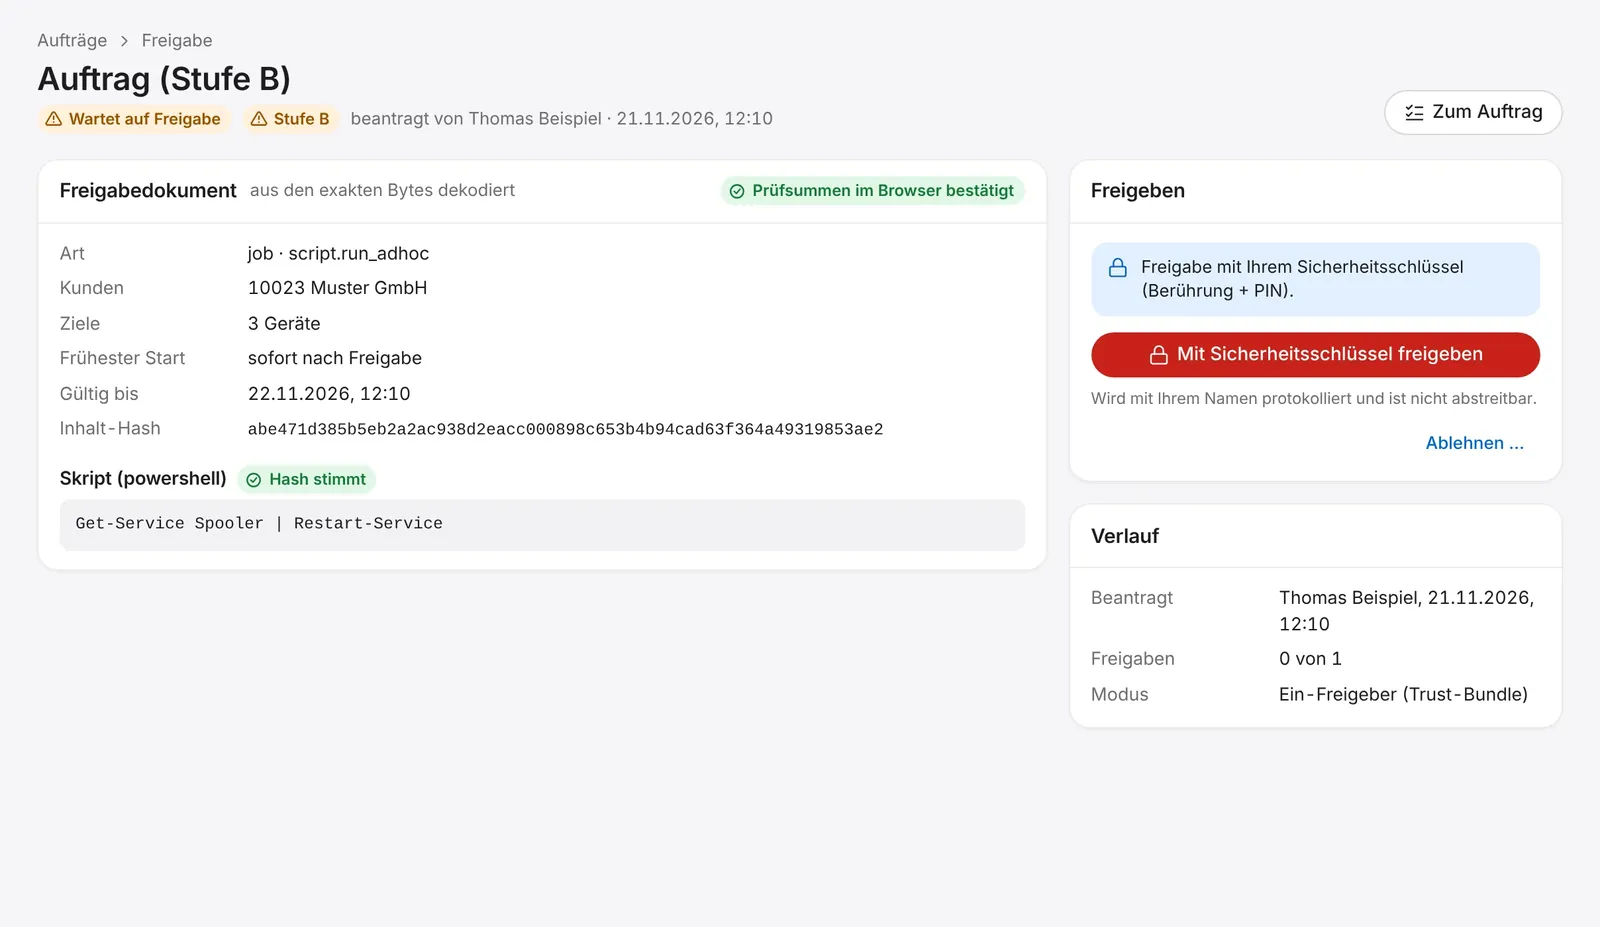
Skripte aus Ihrer Bibliothek starten sofort. Frei formulierte Skripte, Softwareverteilung und Massenvorgänge brauchen eine Freigabe mit Sicherheitsschlüssel oder Passkey. Erst dann signiert das Rechenzentrum den Auftrag für genau diese Geräte.
- Freigegeben wird genau das angezeigte Dokument mit Zielen, Gültigkeit und Prüfsumme
- Der Browser prüft die Prüfsummen vor der Freigabe
- Pflichtangabe eines Grundes, jeder Auftrag im Audit-Log
Netzwerk-Erkennung
Eine Sonde je Standort.
Ein vorhandener Agent wird zur Sonde und durchsucht die Netze des Standorts nachts oder auf Knopfdruck: Firewalls, Switche, Drucker, PCs und Server mit IP, MAC, Hersteller und offenen Ports.
- Filter nach Geräteklasse und „nur ohne Agent“
- Agent-Verteilung über die Sonde (Kerberos) oder per Gruppenrichtlinie
- Active Directory nur lesend
Netzkarte & Netz-Inventar
Sehen, wie alles zusammenhängt.
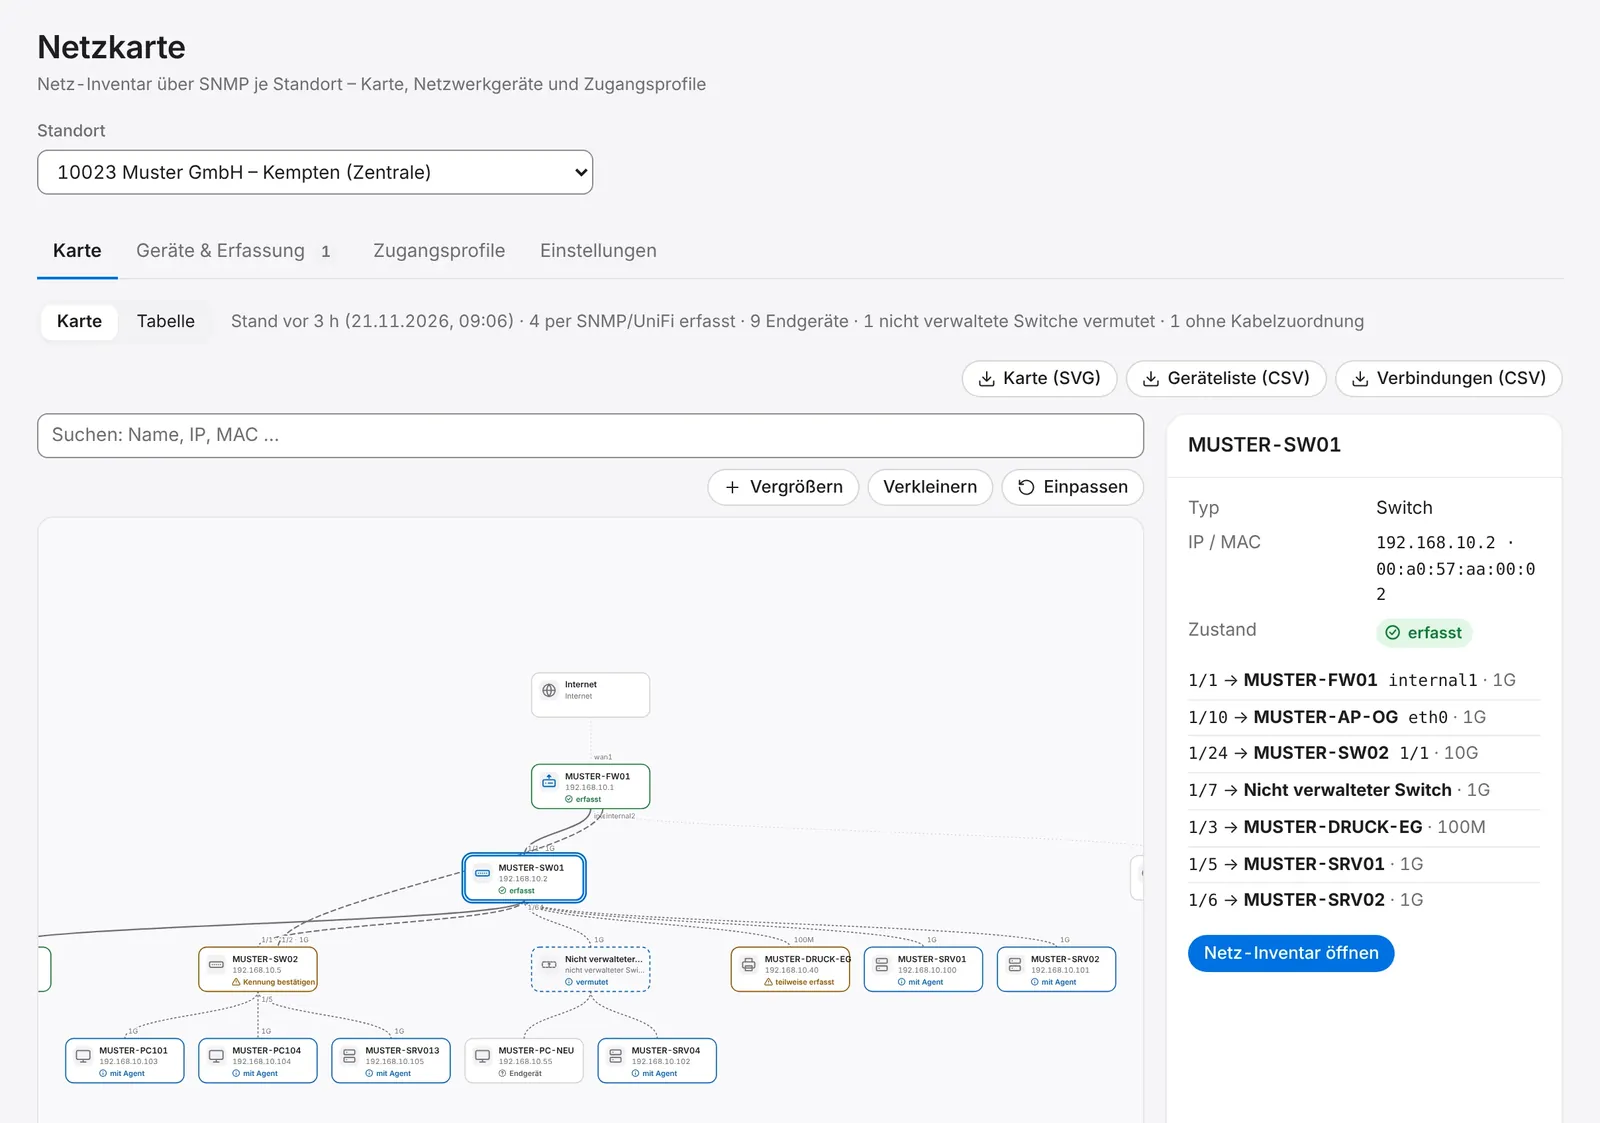
Die Sonde fragt Switche und Firewalls per SNMP ab und zeichnet daraus die Netzkarte je Standort: Geräte, Verbindungen, Ports und vermutete, nicht verwaltete Switche.
- Nur lesend, Zugangsprofile verschlüsselt gespeichert
- UniFi-Controller als zusätzliche Quelle – nur lesend im Kundennetz, nie über die Cloud
- Export als Bild (SVG) und Liste (CSV)
- Freigabe der Karte für Kunden-Administratoren
IT-Dokumentation & BSI-Übersicht
Die Dokumentation, die sich selbst schreibt.
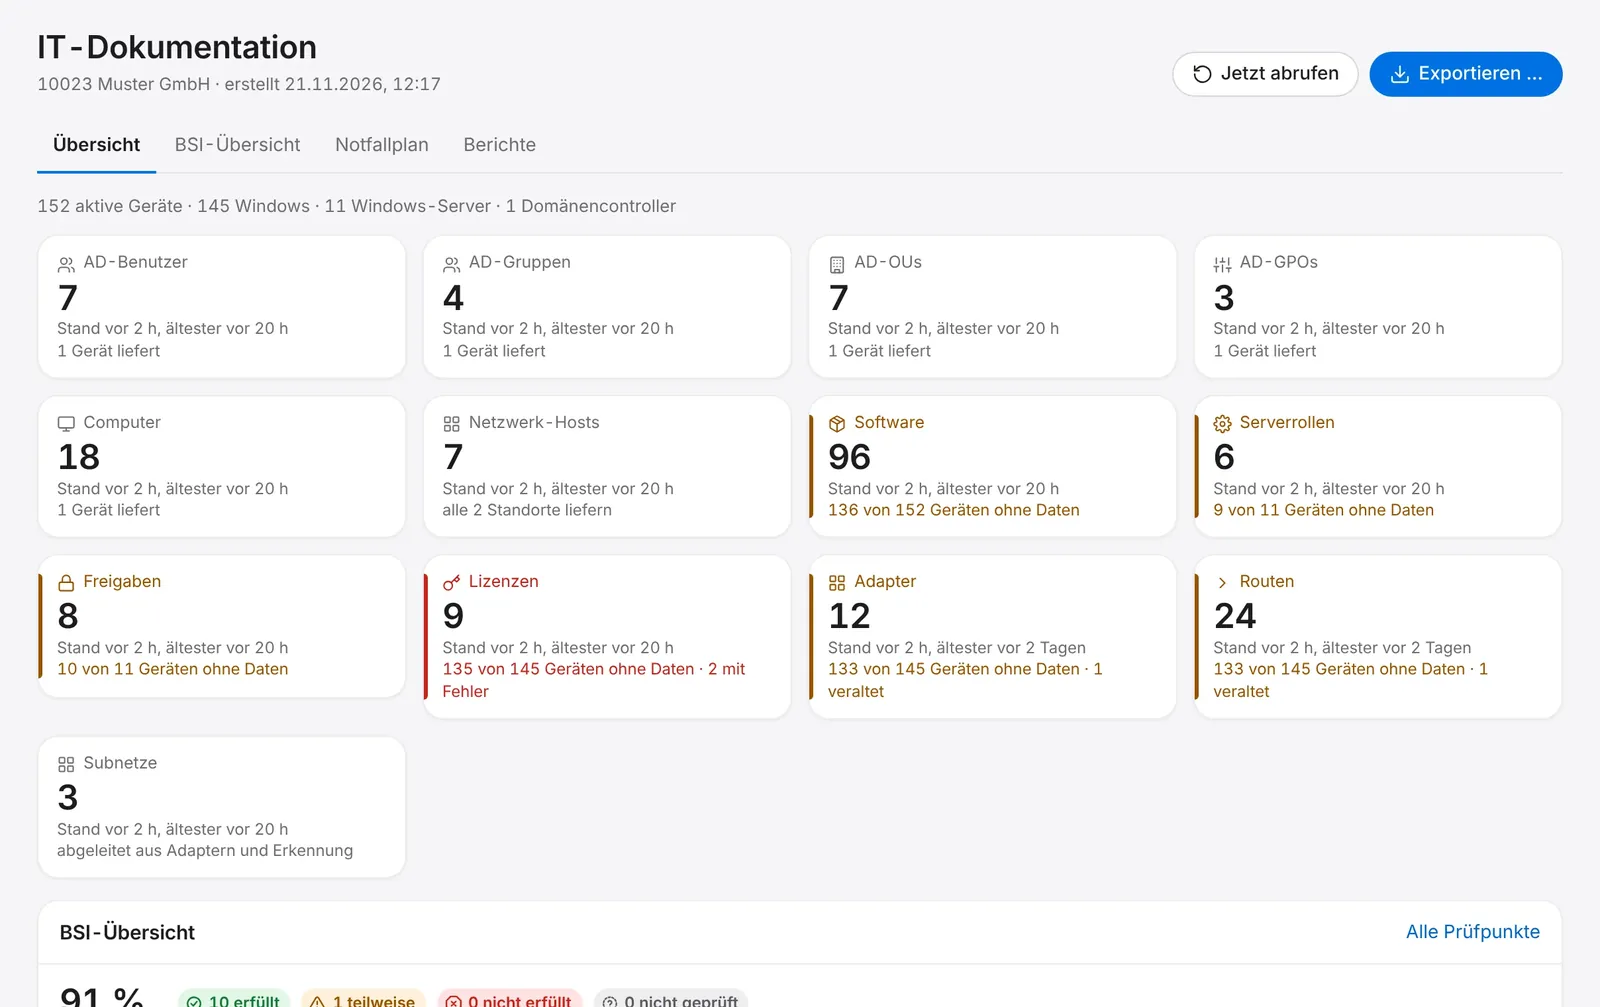
Je Kunde sammelt der Leitstand Active Directory, Netzwerk-Hosts, Adapter, Routen, Subnetze, Serverrollen, Freigaben mit Berechtigungen, Software und Lizenzen.
- Vom Produktschlüssel nur die letzten fünf Stellen
- Export als HTML, CSV oder Excel, mit Bestätigung und Protokoll
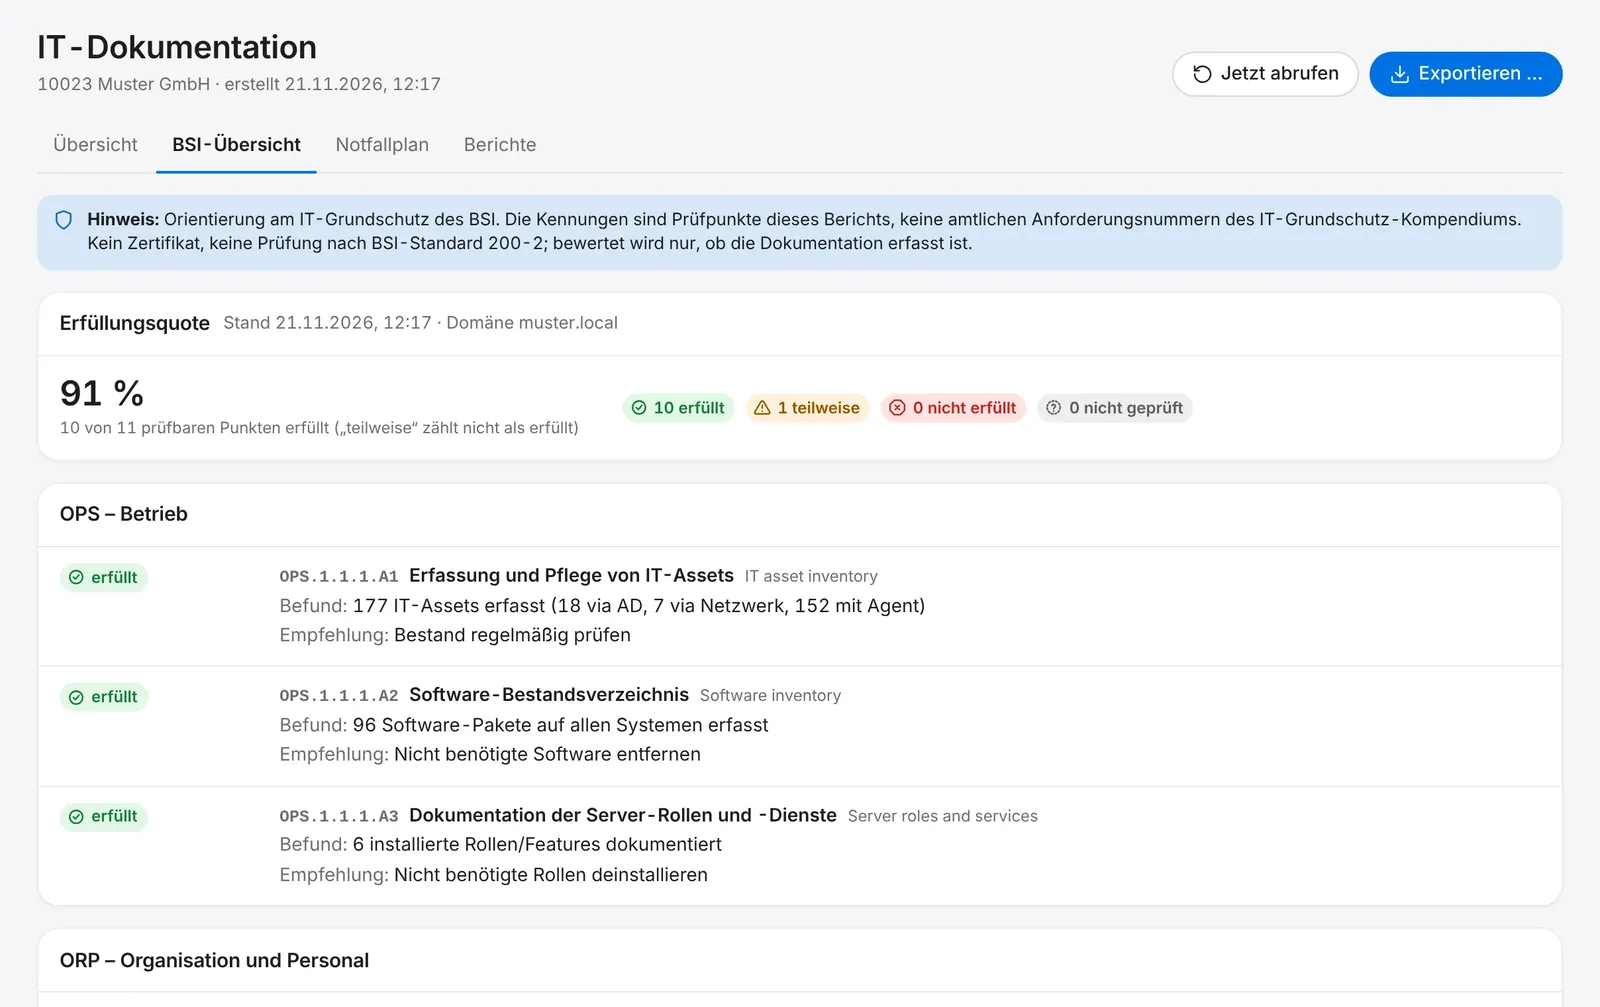
- BSI-Übersicht: Prüfpunkte mit Befund und Empfehlung, Erfüllungsquote
Orientierung am IT-Grundschutz, kein Zertifikat. Die BSI-Übersicht prüft, ob die Dokumentation erfasst ist. Sie ist keine Prüfung nach BSI-Standard 200-2 und ersetzt kein Audit.
IT-Notfallplan
Ein Notfallplan, der nicht veraltet.
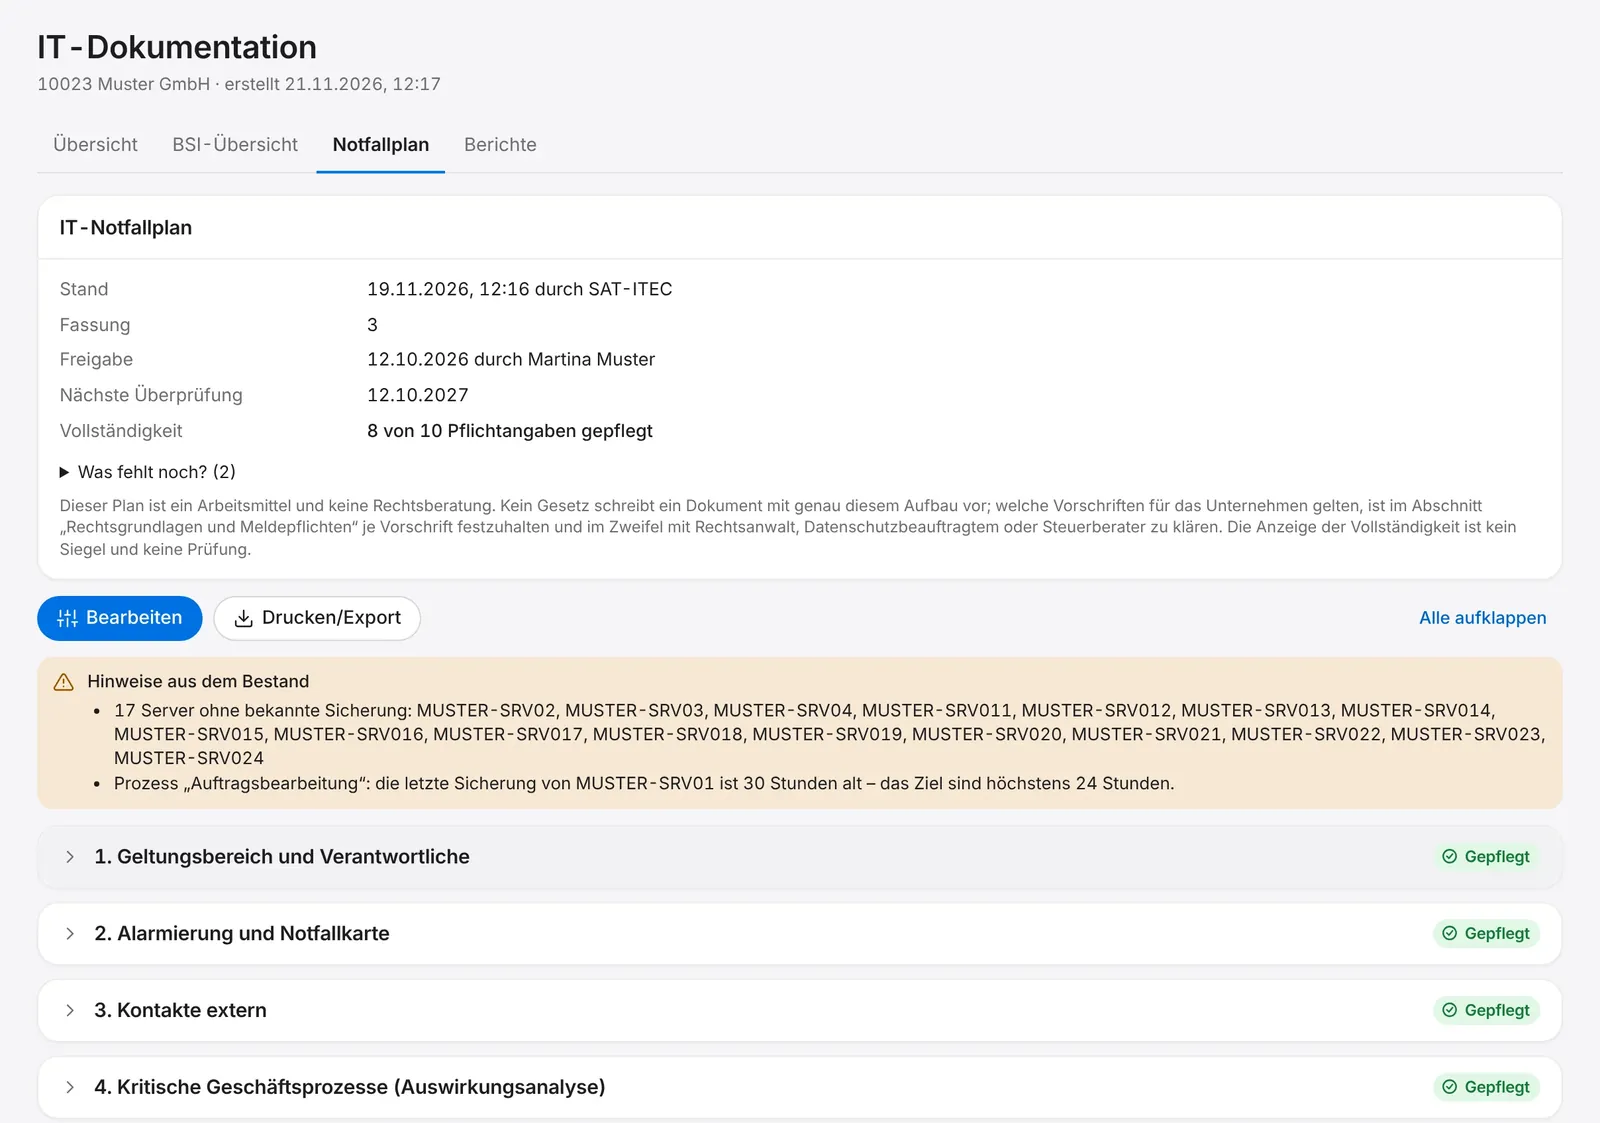
Je Unternehmen ein IT-Notfallplan mit 15 Abschnitten, von Verantwortlichen und Alarmierung über kritische Geschäftsprozesse bis zum Wiederanlauf. Server, Netzwerkgeräte und Sicherungen kommen bei jedem Öffnen frisch aus dem Bestand.
- Vollständigkeit: welche der 10 Pflichtangaben fehlen
- Hinweise wie „Server ohne bekannte Sicherung“ stehen oben
- Drucken und offline aufbewahren
- Eingaben, die wie Kennwörter aussehen, werden nicht gespeichert
Ein Arbeitsmittel, keine Rechtsberatung. Die Vollständigkeit ist kein Siegel.
Berichte
Nachweise auf Knopfdruck.
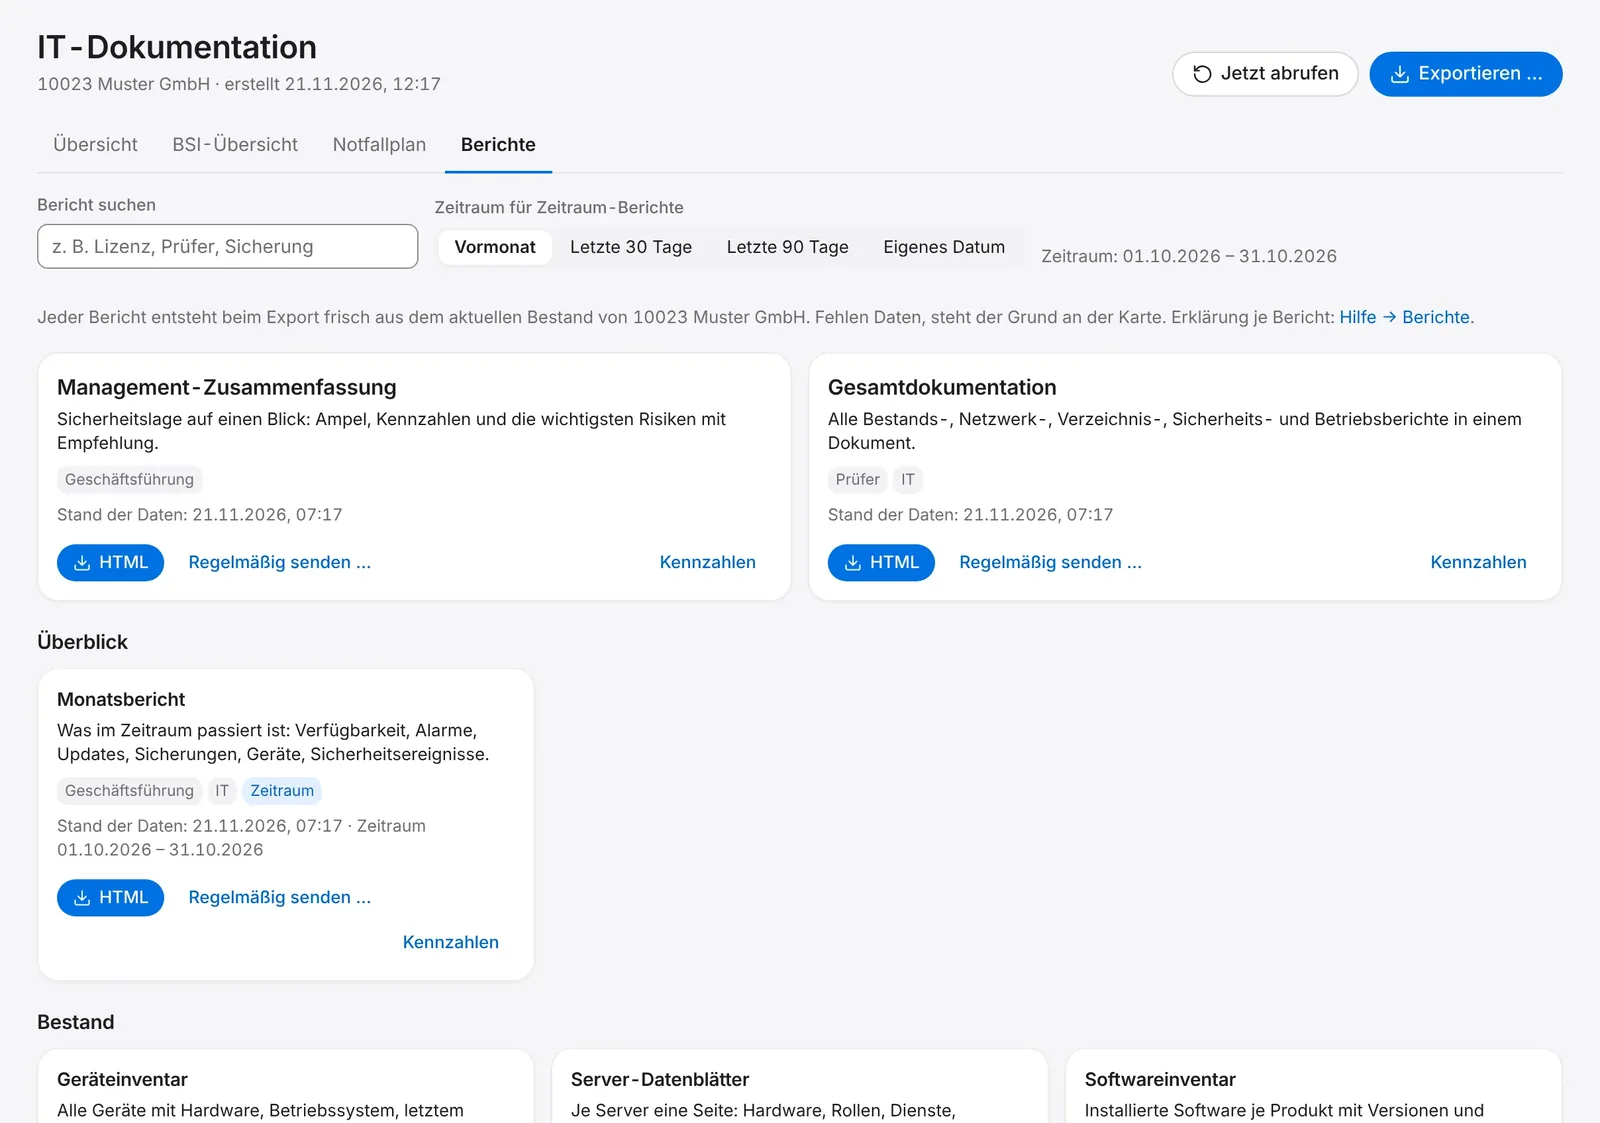
25 Berichte in sechs Gruppen – von der Management-Zusammenfassung über Inventar, Lizenzen, Patchstand und Schwachstellen bis zu Netzwerkplan, IP-Plan und Notfallplan. Jeder entsteht beim Export frisch aus dem Bestand.
- HTML zum Drucken, CSV oder Excel; Zeitraum frei wählbar
- Zielgruppe je Bericht: Geschäftsführung, IT, Prüfer
- Versandplan wöchentlich, monatlich oder vierteljährlich – standardmäßig nur als Verweis in den Leitstand, ohne Inhalt in der E-Mail
Fernwartung
Im Browser helfen, ohne offenen Port.
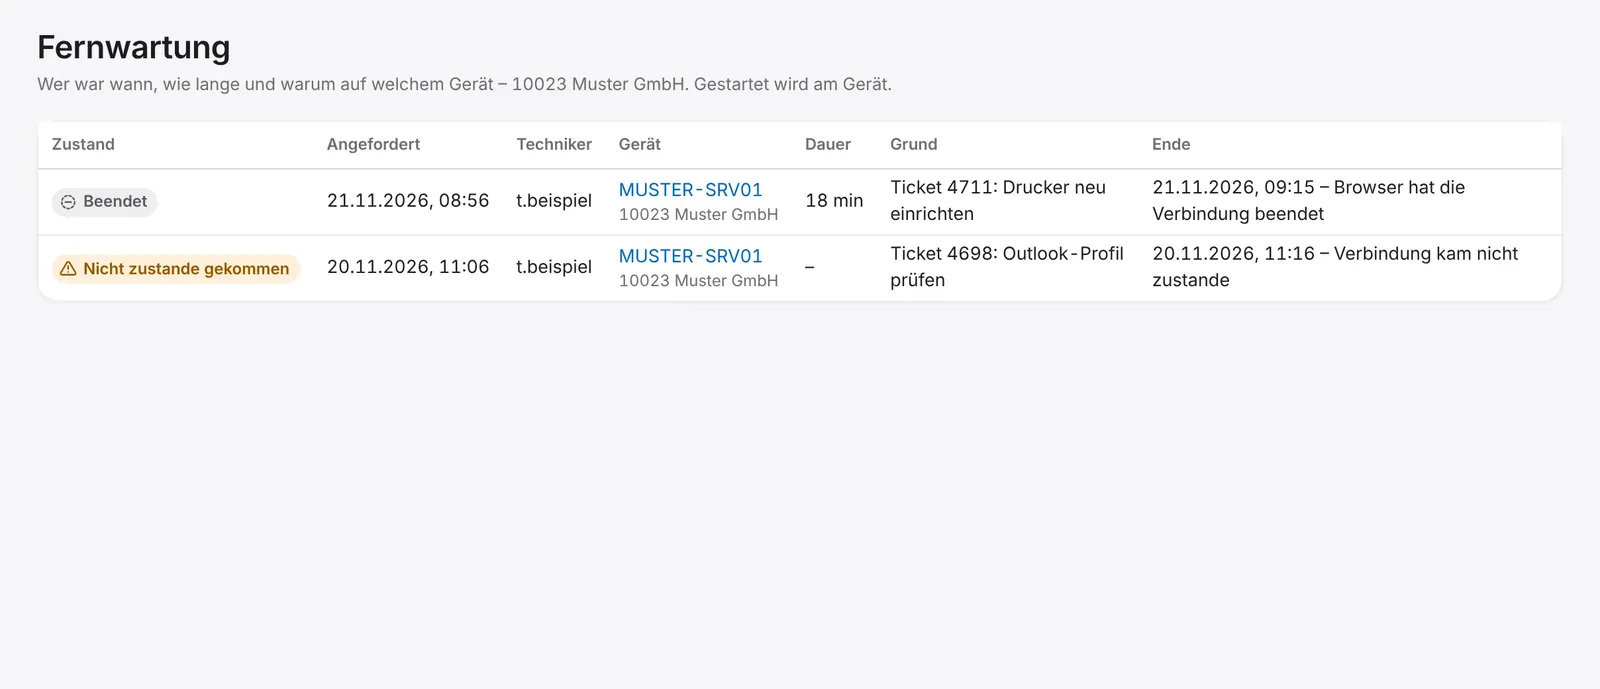
Fernwartung von Windows-Geräten direkt im Leitstand. Der Bildschirmdienst läuft nur während der Sitzung und ist von außen nicht erreichbar.
- Jede Sitzung mit Grund und erneuter Bestätigung durch den zweiten Faktor
- Hinweis am Bildschirm zu Beginn und am Ende
- Protokoll mit Techniker, Gerät, Zeit, Dauer und Grund
- Bildschirminhalte werden nicht aufgezeichnet
Backup-Überwachung
Sehen, ob die Sicherungen laufen.
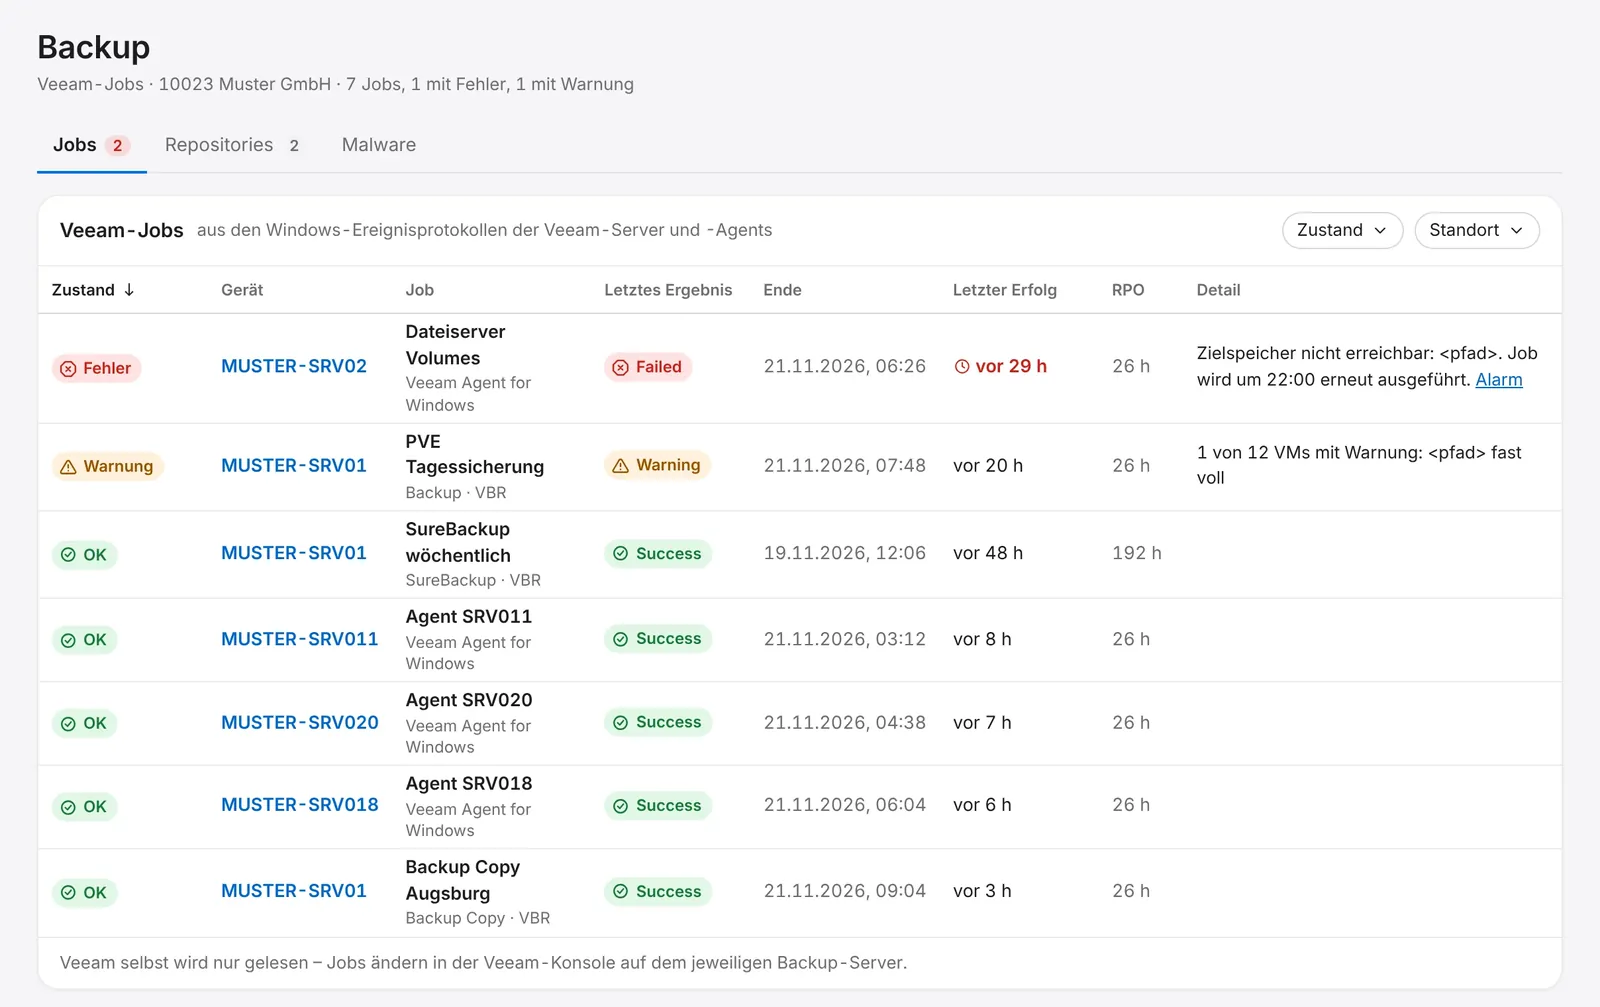
Veeam-Jobs mit Zustand, Ende, letztem Erfolg und RPO als Ampel, dazu Repositories und Malware-Meldungen – über ein Lesekonto am Veeam-Server.
- Ampel je Job
- Repositories und Malware-Meldungen
- Nur Überwachung: der Leitstand sichert selbst nichts und liest keine Inhalte der Sicherungen
Agent & Agent-Updates
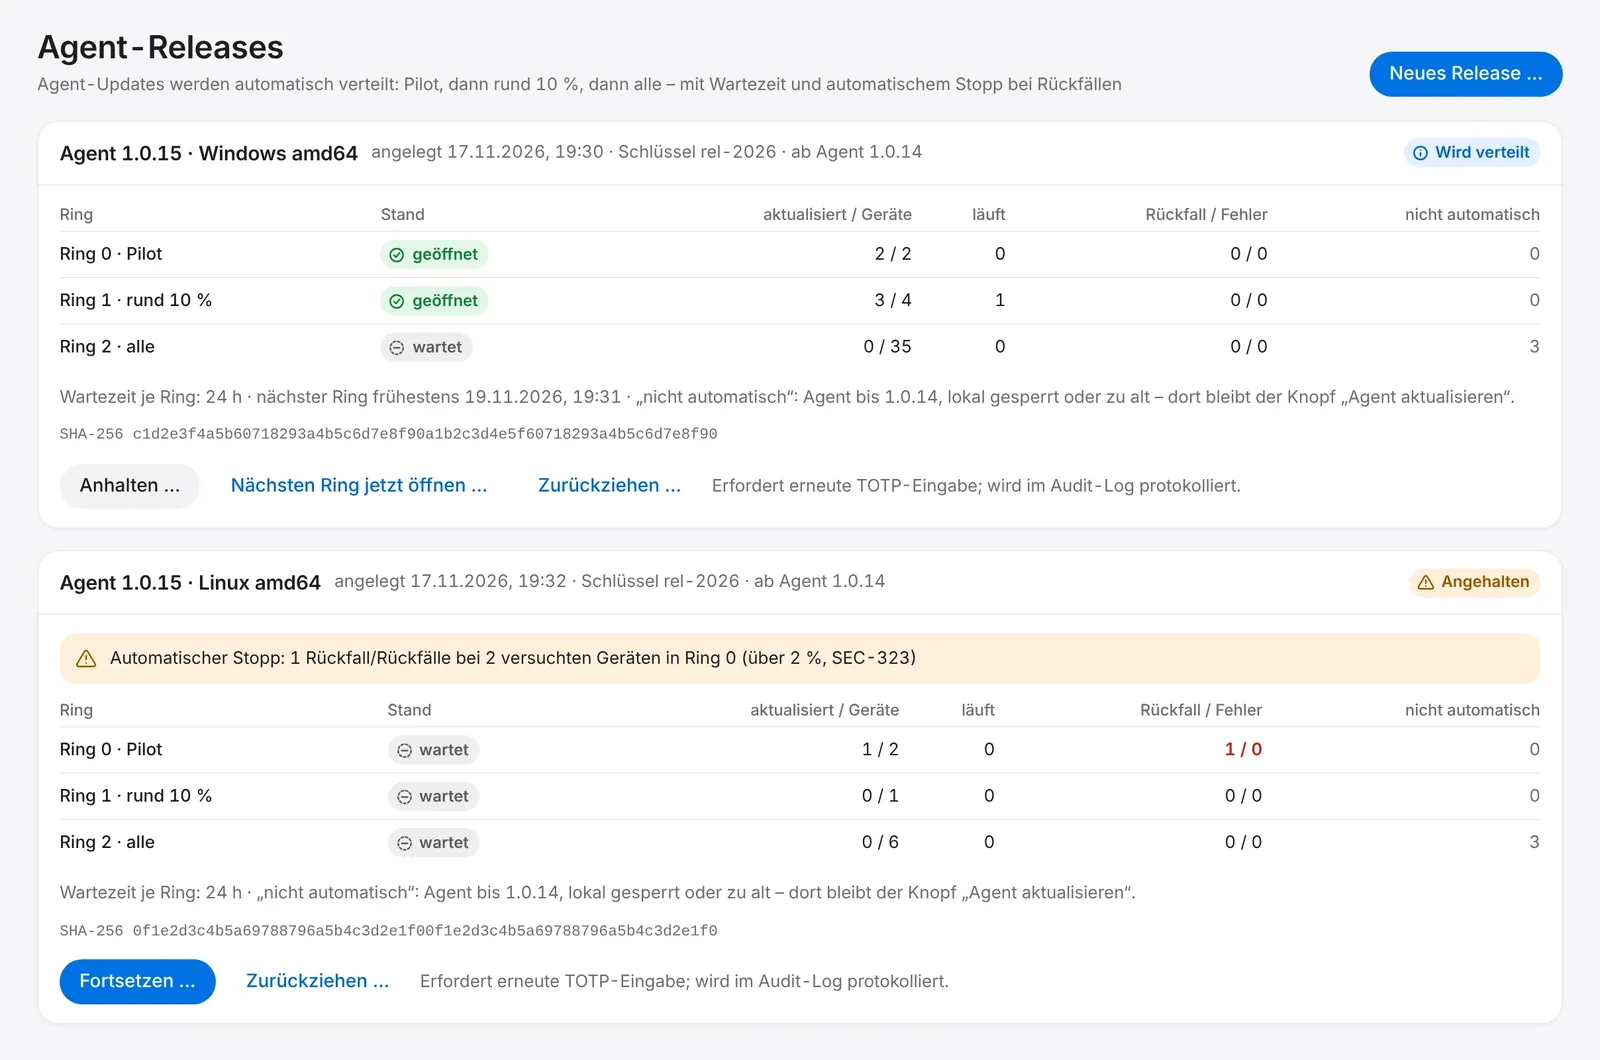
Der Agent hält sich selbst aktuell – mit Notbremse.
Eigener Agent für Windows und Linux, entwickelt von Sat-iTec. Installation von Hand, über die Sonde oder per Gruppenrichtlinie. Neue Versionen verteilen sich in Ringen.
- Ringe: Pilotgeräte, rund 10 Prozent, alle – mit Wartezeit je Ring
- Automatischer Stopp, wenn Geräte auf die alte Version zurückfallen
- Updates des Agenten sind kryptografisch signiert und werden vor der Installation geprüft
- Anhalten und Zurückziehen nur mit erneuter Bestätigung
Rollen & Kundensicht
Jeder sieht nur, was er sehen darf.
Fünf Rollen: Administrator, Techniker, Lese-Benutzer, Kunden-Administrator und Kunden-Lesebenutzer. Kunden-Administratoren sehen ausschließlich ihr eigenes Unternehmen und verwalten die Zugänge ihrer Kollegen.
- Trennung in der Datenbank per Zeilensicherheit, nicht nur in der Anwendung
- Manipulationsgeschütztes Audit-Log aller Anmeldungen, Aufträge, Freigaben und Exporte
- Lokale Sperren am Gerät haben immer Vorrang
In Vorbereitung
In Arbeit – noch nicht einsatzbereit.
Diese Funktionen entwickeln wir gerade. Einen Termin nennen wir erst, wenn sie fertig sind.
Weitere SIEM-Quellen
Firewalls, Switche und NAS per Syslog über die Sonde, dazu Microsoft 365 und Mailserver.
Agent für macOS
Der Agent für Mac-Geräte ist in Arbeit.
PXE und Abbilder
Rechner über das Netz starten und mit Abbildern einrichten.
Selbst ansehen statt lesen.
14 Tage testen, kostenlos und unverbindlich. Schreiben Sie uns, wir richten Ihnen den Zugang ein.
Kostenlos und unverbindlich: 14 Tage ab Ihrer ersten Anmeldung. Der Test endet von selbst und geht nicht automatisch in einen bezahlten Vertrag über. Nur für Unternehmen. Hinweise zum Datenschutz: Datenschutzerklärung, Abschnitt „Testzugang“.